





nginx实现“零窃听”需四层协同:协议(仅tlsv1.2+、前向保密套件)、证书(可信ca签发)、响应头(hsts/csp/x-content-type-options等强制浏览器安全执行)、路径控制(禁目录索引、拦截敏感后缀、限制http方法),辅以权限隔离与日志脱敏。
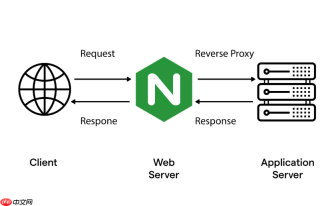
要让 Nginx 实现传输层“零窃听”,关键不是追求理论上的绝对加密,而是构建一条端到端可信、浏览器强约束、服务端无漏洞暴露的链路。光开 HTTPS 不够,必须从协议、证书、响应头、路径控制四个层面同步收紧。
强制全站 HTTPS 并启用现代 TLS
所有流量必须终止在 Nginx 层完成加解密,杜绝明文传输可能:
- 监听 443 端口并启用 HTTP/2:
listen 443 ssl http2; - 仅允许 TLSv1.2 和 TLSv1.3:
ssl_protocols TLSv1.2 TLSv1.3;(彻底禁用 TLSv1.0/1.1) - 使用前向保密套件,例如:
ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384; - HTTP 请求全部 301 跳转:
return 301 https://$host$request_uri;(放在 80 server 块中)
注入浏览器强制执行的安全响应头
HTTPS 只解决传输加密,响应头决定浏览器是否真的安全加载和渲染资源:

- HSTS 强制后续访问只走 HTTPS:
add_header Strict-Transport-Security "max-age=31536000; includeSubDomains; preload" always; - CSP 限制脚本、样式、图片等来源:
add_header Content-Security-Policy "default-src 'none'; script-src 'self'; style-src 'self' 'unsafe-inline'; img-src 'self' data:; font-src 'self'; connect-src 'self'; base-uri 'self'; form-action 'self';" always; - 防 MIME 嗅探:
add_header X-Content-Type-Options nosniff; - 防点击劫持:
add_header X-Frame-Options DENY; - 启用 XSS 过滤器:
add_header X-XSS-Protection "1; mode=block";
收敛服务端暴露面与访问路径
再强的加密也挡不住攻击者直接猜出敏感文件或遍历目录:
- 显式关闭目录索引:
autoindex off; - 拦截危险后缀(如 .git、.log、.bak、.conf):
location ~ \.(git|htaccess|log|bak|swp|orig|conf)$ { return 404; } - 仅允许安全 HTTP 方法:
limit_except GET HEAD { deny all; } - 隐藏版本与服务器标识:
server_tokens off;,并移除Server和X-Powered-By头(需ngx_headers_more模块)
运行权限与日志脱敏兜底防护
即使配置有遗漏,也要确保攻击者无法提权或从日志反推敏感信息:
- Nginx 主进程与 worker 必须以非 root 用户运行(如
user nginx nginx;) - URL 中的 password/token/mobile 参数在日志中实时过滤:
map $args $sanitized_args { ~*(password|token|mobile)=([^&\s]+) ""; default $args; } - 客户端 IP 记录哈希截断(如取前 8 位),不存明文:
map $remote_addr $anonymized_ip { default md5($remote_addr); } - 禁用
$http_cookie、$request_uri等高危变量写入 access_log
不复杂但容易忽略。真正阻断窃听,靠的是层层设防的确定性,而不是某一个开关。


