





要准确记录客户端真实ip,必须启用http_realip_module,配置set_real_ip_from限定可信代理段、real_ip_header指定头部(推荐x-real-ip)、real_ip_recursive on开启递归解析,并在log_format中使用$realip_remote_addr替代$remote_addr。
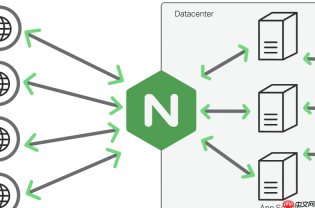
要让 Nginx 访问日志准确记录客户端真实 IP,尤其在多级反向代理(如 CDN → 负载均衡 → Nginx-A → Nginx-B → 应用)场景下,不能只依赖 $remote_addr。必须结合请求头解析与可信源校验,否则日志里全是上一跳代理的 IP。
定义支持真实 IP 的日志格式
在 http 块中自定义 log_format,优先使用经 realip 模块处理后的可信 IP:
-
$realip_remote_addr:由http_realip_module解析后的真实客户端 IP(最可靠) -
$http_x_real_ip:若未启用 realip 模块,可 fallback 读该 header(但需确保前端已设且可信) -
$http_x_forwarded_for:仅作参考,格式为a.b.c.d, x.y.z.w, ...,最左 IP 可能是伪造的,不能直接用于日志主字段
示例配置:

启用 realip 模块并严格限定可信代理 IP 段
这是多级代理下日志准确的前提——Nginx 必须知道哪些 IP 是可信的中间代理,才能安全地从 X-Real-IP 或 X-Forwarded-For 中提取真实 IP。
- 确认 Nginx 已编译启用
--with-http_realip_module(可通过nginx -V 2>&1 | grep http_realip验证) - 在
http或server块中配置可信代理段(每级代理出口 IP 或网段都要列明):
set_real_ip_from 192.168.10.0/24;
set_real_ip_from 10.0.5.200;
set_real_ip_from 203.208.60.1/32; # 如某 CDN 固定出口 IP - 指定从哪个 header 提取真实 IP:
real_ip_header X-Real-IP; # 推荐,更可控
或 real_ip_header X-Forwarded-For; - 开启递归解析(关键):
real_ip_recursive on; —— 这样 Nginx 会从右往左剔除所有可信代理 IP,留下第一个非代理 IP 作为$realip_remote_addr
确保上游每一级都正确设置 X-Real-IP
realip 模块不会凭空生成真实 IP,它依赖上游代理主动传递。如果某一级没设 X-Real-IP,整条链就断了。
- 首层代理(直连客户端):用
$remote_addr设X-Real-IP - 中间各级代理:同样用
$remote_addr设X-Real-IP(不是转发原始值),保证每跳都把“自己看到的上游 IP”写入该头 - 避免混用:
X-Forwarded-For用$proxy_add_x_forwarded_for追加即可,不用于 realip 模块主解析
验证与排查建议
配置生效后,通过日志和调试快速确认是否正确:
- 临时加一行 debug 日志:
log_format debug '$remote_addr ← $http_x_real_ip ← $http_x_forwarded_for —— $realip_remote_addr'; - 用 curl 模拟多级头:
curl -H "X-Real-IP: 203.0.113.45" -H "X-Forwarded-For: 203.0.113.45, 192.168.10.10" http://your-site/ - 检查
$realip_remote_addr是否等于预期真实 IP,且$remote_addr是上一跳代理 IP


