





防cc攻击时nginx缓冲区配置核心是分层限流与快速拒绝:通过client_header_buffer_size、large_client_header_buffers、client_header_timeout等参数卡死请求头准入;按location设置client_max_body_size和client_body_buffer_size拦截恶意请求体;关闭proxy_buffering与proxy_request_buffering减少缓冲放大;http/2场景补全http2_max_header_size等限制。
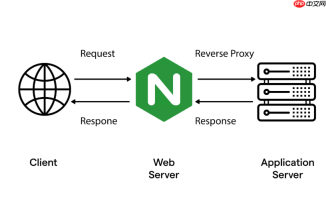
防 CC 攻击时配置 Nginx 缓冲区,核心不是堆内存,而是用分层限流+快速拒绝机制,让恶意请求在解析阶段就失败,不进处理流程、不占 worker 内存。
卡死请求头准入:两级缓冲 + 短超时
CC 攻击常构造超长或慢速请求头耗尽连接资源:
- client_header_buffer_size 2k; —— 首道门禁,够装普通请求行和基础头(如 Host、User-Agent)
- large_client_header_buffers 4 8k; —— 备用池,总上限 32KB,覆盖带 JWT、多 Cookie、traceparent 的合法流量;单 buffer ≥ 初始值,否则扩容逻辑失效
- client_header_timeout 5s; —— 防 Slow HTTP Header Attack,超时即断连,不等请求发完
- underscores_in_headers off; —— 防绕过鉴权或触发框架歧义解析(如 X_Api_Key 被误作 x-api-key)
拦截请求体:按接口设限 + 内存轻量缓存
CC 攻击也可能夹带大 body 或分段慢传,必须前置拦截:

- client_max_body_size 放在 location 块里按需设置:API 接口保持 10m,上传接口设 200M,登录页等敏感入口可设 0(禁用 body)或 1k
- client_body_buffer_size 4k; —— 小请求走内存,大请求自动落盘;不建议超过 8k,避免每个连接预占过多 RSS
- client_body_timeout 12s; —— 从 header 解析完开始计时,body 数据中断即释放全部缓冲
收紧代理与响应环节:避免放大和堆积
反向代理场景下,缓冲叠加会成倍放大风险:
- 在对应 location 中关闭冗余缓存:proxy_buffering off; 和 proxy_request_buffering off;(Nginx 1.16+)
- 上游启用 keepalive:upstream backend { keepalive 200; },配 proxy_http_version 1.1; 和 proxy_set_header Connection '';,减少连接与缓冲双重开销
- 压缩响应时控制资源:gzip_buffers 16 8k;(共 128KB),加 gzip_min_length 1024; 跳过微小响应
HTTP/2 场景额外加固
启用了 HTTP/2 的网关必须补全头限制,否则前面配置无效:
- http2_max_header_size 32k; —— 整个头部块总大小上限
- http2_max_field_size 4k; —— 单个 header 字段值长度上限(防超长 User-Agent 或伪造 Authorization)
- 确保 listen 443 ssl http2; 与这些指令同级生效


