





nginx原生不校验请求体内容,推荐由后端服务完成验证;若需前置校验,可借助openresty的lua模块或auth_request调用外部校验服务,但须注意body重传、超时及大小配置。
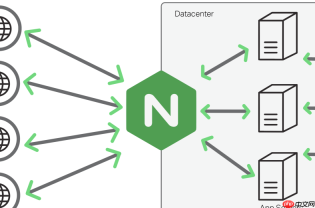
在 Nginx 反向代理中,**客户端请求体(request body)本身不参与身份验证逻辑**,Nginx 原生不支持直接校验请求体内容(如 JSON 字段、表单参数)并据此放行或拦截。但可通过组合策略实现“带请求体验证的转发”效果——核心思路是:把验证逻辑前置(由后端服务承担),或借助 Nginx 的扩展模块/外部服务协同完成。
一、推荐做法:由后端服务完成请求体验证
这是最常见、最可靠的方式。Nginx 仅负责透明转发完整请求(含 body),后端应用收到后自行解析、校验、返回错误响应。

- Nginx 默认会完整传递请求体,无需额外配置(除非显式禁用)
- 确保 proxy_buffering off; 或合理设置缓冲参数,避免大 body 被截断或延迟
- 关键配置示例(保持 body 完整性):
listen 80;
server_name api.example.com;
location /v1/order {
proxy_pass http://backend:3000;
proxy_set_header Host $host;
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header Content-Length $http_content_length;
# 确保大 body 不被缓存或丢弃
client_max_body_size 10m;
proxy_buffering off;
}
}
二、进阶方案:用 Nginx 模块或外部服务做前置校验
若必须在 Nginx 层拦截非法 body(例如强制要求含特定字段),需借助扩展能力:
-
ngx_http_lua_module(OpenResty):可写 Lua 脚本读取并解析 request body(需启用
lua_need_request_body on;),校验后决定是否return 400或继续转发 - auth_request 指令 + 独立校验服务:将请求体通过 POST 发送给一个轻量校验服务(如 FastAPI 写的 validator),根据其 2xx/4xx 响应控制是否放行
- 注意:
proxy_pass与auth_request共用时,需确保校验服务能接收并解析原始 body,且 Nginx 配置中不提前消费 body(避免空 body 转发给后端)
三、容易踩坑的点
-
body 被吃掉:使用
auth_request或 Lua 读取 body 后,Nginx 默认不再向后端发送该 body,需手动重传(Lua 中用ngx.req.read_body()+ngx.req.get_body_data()再构造) -
超时与大小限制:
client_max_body_size、client_body_timeout、proxy_read_timeout需同步调大,尤其校验服务响应慢时 -
HTTPS 下 header 传递:若前端用 HTTPS,务必加
proxy_set_header X-Forwarded-Proto $scheme;,否则后端可能误判协议


