





关键是将nginx ingress控制器部署、配置策略与路由规则全部纳入版本化、参数化的helm模板体系,构建可复用、可审计、可升级的流量入口治理机制。
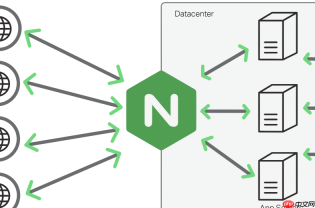
在云原生架构中,用 Helm Chart 统一管理 Nginx Ingress 的关键是把控制器部署、配置策略和路由规则全部纳入版本化、参数化的模板体系。它不是只装一个组件,而是建立一套可复用、可审计、可升级的流量入口治理机制。
用标准 Chart 部署 ingress-nginx 控制器
推荐使用官方维护或社区验证的 Helm Chart(如 ingress-nginx/ingress-nginx),避免手写大量 YAML。部署时通过 values.yaml 控制核心行为:
-
副本与高可用:设置
controller.replicaCount匹配节点数,启用 Pod 反亲和性防止调度到同一节点 -
服务暴露方式:根据云环境选
service.type(LoadBalancer用于公有云,NodePort用于私有环境) -
资源限制与弹性:配置
resources和autoscaling,避免因流量突增导致 OOM 或响应延迟 -
安全增强项:开启
use-forwarded-headers、关闭use-proxy-protocol(除非底层 LB 明确支持)
把 Ingress 规则也纳入 Chart 管理
不要让业务团队各自创建裸 Ingress 资源。应在应用自身的 Chart 中,通过条件渲染自动注入 Ingress 定义:

- 在
templates/ingress.yaml中用{{ if .Values.ingress.enabled }}控制开关 - 主机名、路径前缀、TLS 配置等从
values.yaml注入,例如:host: {{ .Values.ingress.host }} - 后端 service 名和端口动态取自本 Chart 的 release 名与容器端口,保证命名一致性
- 统一添加注解(如
nginx.ingress.kubernetes.io/rewrite-target),避免各团队自行加错
分环境差异化配置,靠 values 分层管理
不同环境(dev/staging/prod)对 Ingress 的要求差异大,用 Helm 的多 values 文件能力实现隔离:
- 基础配置放
values.yaml(如默认超时、日志级别) - 生产环境加
values-prod.yaml:启用 WAF 注解、严格 TLS 版本、真实 IP 头解析 - 开发环境用
values-dev.yaml:关闭 TLS、允许通配 host、简化重写逻辑 - 部署命令示例:
helm install myapp ./myapp-chart -f values.yaml -f values-prod.yaml
配合 GitOps 实现配置闭环
Helm 管理的价值只有在持续交付流程中才真正释放:
- 所有
values-*.yaml和 Chart 版本号提交进 Git 仓库,变更可追溯 - CI 流水线校验 Ingress host 是否唯一、TLS secret 是否存在、路径是否冲突
- CD 工具(如 Argo CD 或 Flux)监听 Git 变更,自动同步集群状态,确保“声明即现实”
- 定期扫描旧版本 Chart,推动
ingress-nginx控制器升级,避免 CVE 漏洞(如 CVE-2023-50439)


