





Nginx 本身不支持接口级限流与熔断,但可通过 limit_req 模块实现统一限流、upstream passive 健康检查实现节点级熔断、OpenResty+Lua 实现接口级熔断与动态限流,并需结合应用层防护与监控告警保障稳定性。
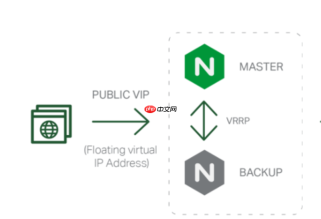
在 Nginx 中,proxy_pass 本身不直接支持接口级限流与熔断降级,但可以通过组合官方模块(如 limit_req、health_check)和增强方案(如 OpenResty + Lua)来实现统一、细粒度的控制。核心思路是:限流做在 Nginx 入口层,熔断依赖上游健康状态与自定义逻辑判断。
一、基于 limit_req 实现统一接口限流
利用 limit_req_zone 定义限流维度(如按 URI、IP 或请求头中的用户标识),再在 location 块中应用:
http {
    # 按完整请求路径(含 query)限流,100r/s,突发 20
    limit_req_zone $request_uri zone=api_limit:10m rate=100r/s;
<pre class="brush:php;toolbar:false;"># 或按用户 ID(从 header 提取)
map $http_x_user_id $user_key {
    default $http_x_user_id;
    "" $remote_addr;
}
limit_req_zone $user_key zone=user_limit:10m rate=10r/s;
}

FastAPI + Flask 混合部署最佳实践,解决路由定义、API 代理等常见问题,适用于同时运行 FastAPI API 与 Flask 前端的场景。
server { location /api/ {
对所有 /api/ 开头的路径统一限流
    limit_req zone=api_limit burst=20 nodelay;
    proxy_pass https://www.php.cn/link/65b5b8d1f89bf53a5713bc3afdd83e9e;
}
}
关键点:
-
粒度选择:用
$request_uri可区分不同接口(如/api/users和/api/orders);用map提取 header 或 cookie 可实现用户级限流。 -
突发处理:加
burst缓冲队列,配合nodelay(立即响应 503)或不加(平滑延迟)。 -
拒绝响应:默认返回 503,可通过
limit_req_status 429改为标准限流状态码。
二、利用 upstream health_check + passive 模式实现基础熔断
Nginx Plus 支持主动健康检查,开源版 Nginx 可用 passive 方式基于失败响应自动摘除节点:
upstream backend {
    server 192.168.1.10:8080 max_fails=3 fail_timeout=30s;
    server 192.168.1.11:8080 max_fails=3 fail_timeout=30s;
<pre class="brush:php;toolbar:false;"># 开源版仅支持 passive:连续 3 次超时或 5xx 即标记不可用 30 秒
keepalive 32;
}
server { location /api/ { proxy_pass https://www.php.cn/link/65b5b8d1f89bf53a5713bc3afdd83e9e; proxy_next_upstream error timeout http_500 http_502 http_503 http_504; proxy_next_upstream_tries 3; } }
说明:
- fail_timeout 决定节点被标记为“不可用”的持续时间;max_fails 是触发摘除的失败阈值。
-
proxy_next_upstream定义哪些情况尝试下一个 upstream 节点(即“重试”),本质是故障转移,不是业务侧熔断。 - 该机制只对节点级失效有效,无法感知单个接口(如
/api/payment)持续超时而其他接口正常的情况。
三、用 OpenResty + Lua 实现接口级熔断与动态限流
若需真正按接口路径做熔断(例如:当 /api/pay 错误率 > 50% 持续 1 分钟,则自动拦截后续请求 5 分钟),必须引入 Lua 脚本:
http {
    lua_shared_dict circuit_breaker 10m;
    lua_shared_dict req_limit 10m;
<pre class="brush:php;toolbar:false;">init_by_lua_block {
    -- 初始化限流/熔断逻辑(可加载配置、连接 Redis 等)
}

server {
    location /api/ {
        access_by_lua_block {
            local uri = ngx.var.uri
            local cb = require "circuit_breaker"
            if not cb.allow(uri) then
                ngx.exit(503)
            end
        }

        proxy_pass https://www.php.cn/link/65b5b8d1f89bf53a5713bc3afdd83e9e;

        header_filter_by_lua_block {
            -- 记录响应状态,供熔断器统计
            local status = tonumber(ngx.status)
            local uri = ngx.var.uri
            local cb = require "circuit_breaker"
            cb.record(uri, status)
        }
    }
}
}
典型能力:
- 动态熔断:Lua 模块维护每个接口的错误计数、时间窗口、状态(closed/half-open/open),支持自定义阈值与恢复策略。
-
分布式限流:结合 Redis 使用
lua_shared_dict+redis.call("INCR")实现集群级统一限流。 - 灰度限流/熔断:根据请求头、参数或用户分组,差异化启用策略。
四、生产建议与注意事项
实际部署需兼顾稳定性与可观测性:
- 避免过度依赖 Nginx 单点限流:核心服务应在应用层(如 Spring Cloud Gateway、Sentinel)做二次限流,Nginx 层作为兜底和入口防护。
-
熔断状态需持久化:OpenResty 的
lua_shared_dict是内存级,重启丢失;关键场景应同步到 Redis 或 etcd。 -
监控必不可少:暴露限流命中数(
limit_req日志)、上游失败率(upstream_response_time、upstream_status)、Lua 熔断开关状态,接入 Prometheus + Grafana。 -
慎用全局限流:不要用
$binary_remote_addr对所有接口统一限流,否则一个恶意用户可能拖垮整个 API 网关。
不复杂但容易忽略:限流和熔断的目标不是“挡住所有异常”,而是保护后端稳定、保障核心链路可用。Nginx 是第一道防线,设计时要留出弹性空间和人工干预通道(比如通过变量或配置热重载临时关闭某条规则)。


