





proxy_pass 不修改响应体,需配合 sub_filter 替换域名;sub_filter 默认仅处理 text/html,需设 sub_filter_once off 和 sub_filter_types 扩展类型,支持正则(≥1.19)但不解析 HTML 结构,且不处理 gzip 响应。
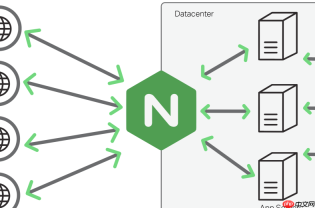
proxy_pass 本身不修改响应体内容,它只负责把请求转发给后端,并把后端的原始响应(包括响应头和响应体)原样返回给客户端。如果你需要在转发过程中替换响应体里的域名(比如 HTML、JS、CSS 中硬编码的 http://backend.local),必须配合 sub_filter 指令使用。
启用 sub_filter 替换响应体中的域名
该指令工作在 Nginx 输出过滤阶段,支持正则和字符串替换,但默认只处理 text/html 类型响应。关键点:
- 需开启
sub_filter_once off才能替换多次出现的域名(默认只替换第一个) - 需用
sub_filter_types显式添加其他 MIME 类型(如application/javascript、text/css)才能生效 - 替换是大小写敏感的;如需忽略大小写,得用
sub_filter的正则变体(Nginx 1.19+ 支持sub_filter后加~*) - 必须搭配
proxy_buffering on(默认开启),否则流式响应无法被完整扫描替换
典型配置示例
假设后端返回的 HTML 里有 http://dev.api.example.com,你想统一改成 https://api.example.com:
location / {
    proxy_pass http://127.0.0.1:8000;
    proxy_set_header Host $host;
<pre class="brush:php;toolbar:false;">sub_filter 'http://dev.api.example.com' 'https://api.example.com';
sub_filter 'http://backend.local' 'https://app.example.com';
sub_filter_once off;
sub_filter_types text/html text/css application/javascript;
}
注意:多个 sub_filter 行会按顺序依次执行,建议从长到短写,避免子串误替换。

CPA Update - Secure CLI Proxy API Maintenance
下载
安全更新和维护 CLI Proxy API(CPA)部署与配置。用于 CPA 镜像升级、配置变更、认证目录兼容修复、上线验证与回滚。适用于用户提到“CPA 更新/升级/配置改了/容器重建/回滚”等场景。
处理动态或带协议/端口的域名
如果后端输出的域名格式不固定(如含端口、HTTP/HTTPS 混用、带路径),可用正则匹配(Nginx ≥1.19):
sub_filter ~* 'https?://[^/"]+\.internal\.com(:\d+)?' 'https://api.example.com';
这个表达式会匹配所有以 http:// 或 https:// 开头、结尾为 .internal.com(可选端口)的 URL,并统一替换成目标地址。记得对正则中特殊字符(如点、斜杠、问号)做转义。
注意事项与限制
sub_filter 是文本级替换,不解析 HTML 结构,所以不能智能识别属性值边界。常见风险:
- 可能误改注释、字符串字面量、或非 URL 内容(例如把
my-internal.com里的internal.com也替换了) - 不处理 gzip 压缩后的响应体 —— 必须确保后端不返回
Content-Encoding: gzip,或在 Nginx 层先解压再过滤(需gunzip on+gzip_disable配合) - 对大文件响应性能有影响,因需缓存整个响应体再扫描;不适合高频更新的二进制资源
如果只是改 Cookie 的 Domain,请用 proxy_cookie_domain;如果要改响应体里的链接,sub_filter 是标准且轻量的选择。


