





nginx的alias不支持proxy_cache,需通过内部server+proxy_pass实现磁盘缓存;配置时须注意proxy_pass末尾斜杠、open_file_cache优化及内部location中设置安全头与长效缓存。
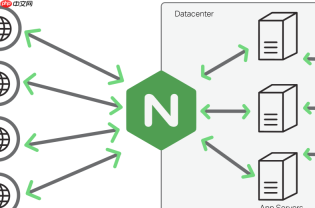
alias 路径映射本身不直接支持磁盘缓存,Nginx 的 proxy_cache 机制要求必须配合 proxy_pass 使用。所以要在 alias 映射的静态资源上启用磁盘缓存,得绕过“直读磁盘”模式,改用“伪代理”方式——让 Nginx 把本地文件当作后端响应来缓存。
为什么不能在 alias 块里直接加 proxy_cache
Nginx 明确限制:只有含 proxy_pass 的 location 才能启用 proxy_cache。而 alias + root 是直接文件系统读取,不经过代理流程,因此 cache 指令会被忽略,配置无效。
常见错误写法:
-
location /static/ { alias /data/assets/; proxy_cache my_cache; }→ 缓存不生效 -
location /static/ { root /data; proxy_cache my_cache; }→ 同样无效,仍属直读
用内部 server 实现 alias + 磁盘缓存协同
核心思路:把 alias 映射的目录,通过一个内部 HTTP 接口暴露出来,再用另一个 location 去 proxy_pass 它,并开启缓存。这样既保留了路径语义(如 /static/xxx.js),又满足了 proxy_cache 的触发条件。
示例配置:

- 定义缓存区(放在 http 块):
proxy_cache_path /var/cache/nginx/static_cache levels=1:2 keys_zone=static_cache:10m max_size=2g inactive=7d use_temp_path=off; - 新增内部 server(监听 127.0.0.1:8081):
server { listen 127.0.0.1:8081; location / { alias /data/assets/; expires 1y; add_header Cache-Control "public, immutable"; } } - 主 server 中映射并缓存:
location /static/ { proxy_pass http://127.0.0.1:8081/; proxy_cache static_cache; proxy_cache_valid 200 302 1y; proxy_cache_valid 404 1m; proxy_cache_use_stale error timeout updating; proxy_cache_lock on; }
注意末尾 /:确保 proxy_pass http://127.0.0.1:8081/ 的斜杠与内部 location 的匹配逻辑一致,避免路径重复或截断。
配套优化:减少元数据开销 & 提升命中率
即使走 proxy_cache,Nginx 仍需频繁 stat 文件来生成 ETag 或校验 Last-Modified。为降低这部分开销,建议同步启用文件元数据缓存:
open_file_cache max=2000 inactive=30s;open_file_cache_valid 60s;open_file_cache_min_uses 2;open_file_cache_errors on;
同时,对带哈希指纹的资源(如 app.a1b2c3.js),在内部 server 的 location 中设置 expires max; 和 add_header Cache-Control "public, immutable";,让浏览器长期强缓存,进一步减轻 Nginx 缓存压力。
防盗链与安全头别漏掉
伪代理路径仍暴露真实资源,需在内部 server 的 location 中补全安全控制:
valid_referers none blocked server_names *.example.com;if ($invalid_referer) { return 403; }add_header X-Content-Type-Options nosniff;add_header X-Frame-Options DENY;add_header Referrer-Policy "no-referrer-when-downgrade";
这些头应在内部 server 中设置,确保最终响应携带,而不是只在 proxy_pass 外层加——后者可能被覆盖或遗漏。


