





浏览器缓存不依赖nginx主备状态,只依据url、响应头及本地逻辑;主备切换无直接影响的前提是响应头与内容完全一致,否则导致缓存失效或错乱。
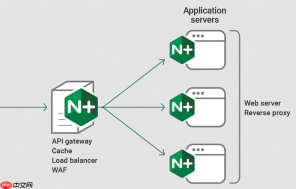
浏览器缓存本身不依赖 Nginx 主备状态,它只认 URL、响应头(如 Cache-Control、ETag、Last-Modified)和客户端本地存储逻辑。主备切换(如 Keepalived VIP 漂移)对浏览器缓存无直接影响——只要新旧节点返回的响应头一致、内容一致,用户就感知不到切换,缓存自然延续。
关键前提:主备节点必须完全同源、同策略
若主备 Nginx 配置不一致(比如一台返回 Cache-Control: max-age=3600,另一台是 max-age=60),或后端响应内容有差异(如时间戳、随机 ID、未同步的静态资源版本),浏览器就会收到不同响应,导致缓存失效或内容错乱。所以一致性始于配置与内容源头:

- 静态资源路径必须统一使用内容哈希或版本参数(如
/js/app.a1b2c3d4.js或/css/style.css?v=2.5.0),确保同一版本 URL 在主备节点返回完全相同的字节流和响应头 - 主备 Nginx 的
location块中,add_header Cache-Control、expires、etag on等指令必须严格一致 - 若启用了协商缓存(ETag/If-None-Match),需确认两台机器的 ETag 生成逻辑相同(默认基于文件 mtime+size,要求文件内容与元数据完全同步)
避免因切换触发意外缓存失效
主备切换过程中,若出现短暂 5xx、连接重置或 SSL 证书不匹配,浏览器可能丢弃已有缓存并重新请求,甚至降级为无缓存访问。需防范这些干扰点:
- Keepalived 切换时禁止 reload Nginx(用
nginx -s reload会清空共享内存中的连接状态,但不影响磁盘缓存;不过频繁 reload 可能中断长连接,影响协商缓存流程) - 主备节点使用同一套 SSL 证书与私钥,并确保证书未过期、域名匹配、OCSP Stapling 配置一致,避免 TLS 握手失败导致请求被拦截或重发
- 健康检查要精准:Keepalived 的
vrrp_script应检测 Nginx 进程 + 关键 upstream 可达性(如 curl -I http://127.0.0.1/health),而非仅端口存活,防止 VIP 漂移到一个“活着但无法正常响应”的节点
配合 CDN 和强校验机制进一步加固
单靠浏览器缓存抗风险能力有限,建议叠加一层可控缓存层:
- 在 Nginx 前部署 CDN,并将 CDN 缓存策略设为强一致性(如命中即返回,回源时带
If-None-Match),让 CDN 承担大部分缓存压力,屏蔽后端切换细节 - 对关键接口或 HTML 页面,服务端主动注入唯一标识(如
<meta name="cache-version" content="20260820-1">),前端 JS 可据此判断是否需强制刷新资源,实现业务层兜底 - 监控
$upstream_cache_status和浏览器 DevTools 的 Network 面板中from disk cache/from memory cache状态,验证切换前后缓存行为是否连续


