





nginx原生不支持https正向代理,需编译第三方proxy_connect模块;一键部署本质是模块编译、配置模板化、多实例进程隔离、自动化健康验证四步脚本化。
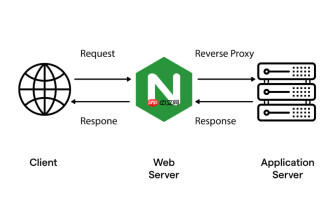
Nginx 原生不支持正向代理 HTTPS(即 CONNECT 方法),必须通过第三方模块 ngx_http_proxy_connect_module 才能完整代理 HTTP + HTTPS 流量。所谓“一键部署+批量管理”,本质是把模块编译、配置生成、服务启停、端口/用户/策略参数化这几个环节脚本化。下面分四块讲清楚怎么做、关键在哪、哪些容易踩坑。
一、核心前提:必须编译带 proxy_connect 模块的 Nginx
官方 Nginx 不含该模块,不能跳过编译步骤直接 yum/apt 安装。自动化脚本第一步就是自动完成:
- 下载指定版本 Nginx 源码(如 1.22.1)和对应 patch(如
proxy_connect_rewrite_102101.patch) - 自动打补丁:
patch -p1 - configure 时启用必要模块:
--add-module=../ngx_http_proxy_connect_module --with-http_ssl_module --with-http_stub_status_module - make && make install,并设好用户权限(如运行用户为
nginx,非 root)
⚠️ 注意:Nginx 版本与 patch 必须严格匹配,否则编译失败。脚本中应校验版本号并提示错误,而不是静默退出。
二、配置文件模板化:用变量驱动多环境适配
不要硬写死 IP、端口、DNS 或证书路径。把 nginx.conf 中的 server 块做成 Jinja2 或 Shell 变量替换模板,例如:
server {
    listen {{ PROXY_HTTP_PORT }};
    resolver {{ DNS_SERVER }} ipv6=off;
    proxy_connect;
    proxy_connect_allow all;
    proxy_connect_timeout 10s;
    proxy_connect_read_timeout 10s;
    proxy_connect_send_timeout 10s;

    location / {
        proxy_pass $scheme://$host$request_uri;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    }
}
脚本执行时传入参数即可生成不同配置:

./deploy.sh --port 8080 --dns 114.114.114.114 --env prod./deploy.sh --port 8443 --ssl-cert /etc/nginx/cert.pem --ssl-key /etc/nginx/key.pem
HTTPS 正向代理需额外监听 443 并配置 SSL 证书;HTTP 和 HTTPS 应分两个 server 块,不可混用。
三、批量管理靠配置中心 + 进程隔离
单台机器跑多个正向代理实例(比如按部门/项目/安全等级隔离),不能共用一个 nginx.conf。推荐做法:
- 每个实例独占 conf 目录(如
/etc/nginx/conf.d/proxy-dev.conf、/etc/nginx/conf.d/proxy-ops.conf) - 用 systemd 模板单元(
nginx-proxy@.service)动态启动:systemctl start nginx-proxy@dev - 脚本提供批量操作命令:
./manage.sh list、./manage.sh restart all、./manage.sh disable finance - 所有实例共享同一份二进制,但日志、pid、conf 路径全参数化,避免冲突
这样既满足审计隔离要求,又便于统一升级或灰度发布。
四、健康检查与上线验证必须自动化
部署完不验证 = 没部署。脚本末尾应自动执行连通性测试:
- 本地 curl 测试:
curl -x http://127.0.0.1:8080 https://httpbin.org/ip -s -o /dev/null -w "%{http_code}\n" - 检查 Nginx 进程是否以指定用户运行:
ps aux | grep nginx | grep -v grep | awk '{print $1}' | head -1 - 验证 resolver 是否生效(dig 命令查 DNS 解析延迟)
- 输出可复制的客户端配置示例(如 Linux export、Windows IE 代理设置、curl -x 示例)
失败时打印明确错误原因(如 “DNS 解析超时”、“SSL 握手失败”、“CONNECT 方法被拒绝”),而不是只报 “start failed”。


