

Nginx 中 HTTPS 配置怎么配置安全响应头全面加固网站应用防御

落丽大大_1706

落丽大大_1706

2026-08-29

181人浏览

原创

https配置需配合完整安全响应头才能有效抗攻击:hsts强制https、x-frame-options防点击劫持、x-xss-protection防xss、x-content-type-options防mime混淆、csp与referrer-policy精细化控制资源加载和隐私泄露,并关闭版本暴露、限制上传大小、禁用危险http方法。
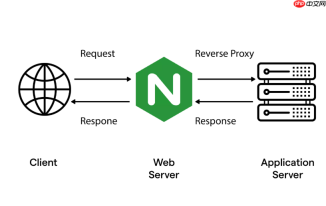
nginx 中 https 配置怎么配置安全响应头全面加固网站应用防御

HTTPS 配置本身只是加密传输的第一步,真正提升网站抗攻击能力的关键,在于配合一套完整、合理、可落地的安全响应头。这些头信息直接作用于浏览器行为,能有效缓解 XSS、点击劫持、MIME 混淆、信息泄露等常见风险。

强制 HTTPS 并启用 HSTS

仅配置 HTTPS 不够,必须让浏览器“记住”只走加密通道:

  • 在 443 端口的 server 块中添加:
    add_header Strict-Transport-Security "max-age=31536000; includeSubDomains; preload";
  • max-age=31536000 表示一年内强制 HTTPS;includeSubDomains 覆盖所有子域名;preload 是可选但推荐项,为后续提交至浏览器 HSTS 预加载列表做准备
  • 确保 HTTP(80 端口)server 块中已配置 301 重定向:
    return 301 https://$host$request_uri;

防御点击劫持与 XSS 渲染风险

这两类头应作为基础标配,放在所有 server 或 http 块中(HTTP/HTTPS 均适用):

Nginx Config Linter
Nginx Config Linter

对 Nginx 配置文件进行语法检查、验证和安全、性能审计。

下载
  • X-Frame-Options: SAMEORIGIN —— 阻止页面被嵌入到其他域名的 iframe 中,防点击劫持
    add_header X-Frame-Options SAMEORIGIN;
  • X-XSS-Protection: 1; mode=block —— 启用浏览器内置 XSS 过滤器,并在检测到攻击时阻断渲染
    add_header X-XSS-Protection "1; mode=block";
  • X-Content-Type-Options: nosniff —— 禁止浏览器根据响应内容猜测 MIME 类型,防止 JS/CSS 被错误解析执行
    add_header X-Content-Type-Options nosniff;

精细化控制资源加载与隐私泄露

Content-Security-Policy 和 Referrer-Policy 是现代防御体系的核心组件:

  • Content-Security-Policy 应按业务最小化原则定制,例如:
    add_header Content-Security-Policy "default-src 'self'; script-src 'self' 'unsafe-inline' 'unsafe-eval'; style-src 'self' 'unsafe-inline'; img-src 'self' data:; font-src 'self' data:; connect-src 'self'; frame-ancestors 'none'; object-src 'none'; base-uri 'self'; form-action 'self';";
    注意:若使用内联脚本或 eval,需保留 'unsafe-inline' 和 'unsafe-eval';生产环境建议移除并改用 nonce 或 hash 方式
  • Referrer-Policy 控制 Referer 头发送范围,推荐:
    add_header Referrer-Policy "strict-origin-when-cross-origin";
    比 no-referrer-when-downgrade 更严格,跨域请求时只发源站 origin,不泄露路径

隐藏服务指纹与限制请求行为

安全加固不仅是加头,也包括“减信息”和“控行为”:

  • 在 http 块中关闭版本暴露:
    server_tokens off;
  • 限制上传体大小,防大文件耗尽资源:
    client_max_body_size 10M;(可放在 http/server/location)
  • 禁用危险 HTTP 方法(如 PUT、DELETE、TRACE):
    if ($request_method !~ ^(GET|HEAD|POST|OPTIONS)$ ) { return 405; }

相关文章

PHP速学视频免费教程(入门到精通)
PHP速学视频免费教程(入门到精通)

PHP怎么学习?PHP怎么入门?PHP在哪学?PHP怎么学才快?不用担心,这里为大家提供了PHP速学教程(入门到精通),有需要的小伙伴保存下载就能学习啦!

下载

相关标签:

nginx

本站声明:本文内容由网友自发贡献,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系admin@php.cn

相关专题

更多
nginx 重启
nginx 重启

nginx重启对于网站的运维来说是非常重要的,根据不同的需求,可以选择简单重启、平滑重启或定时重启等方式。本专题为大家提供nginx重启的相关的文章、下载、课程内容,供大家免费下载体验。

2023.07.27

363

5

nginx 配置详解
nginx 配置详解

Nginx的配置是指设置和调整Nginx服务器的行为和功能的过程。通过配置文件,可以定义虚拟主机、HTTP请求处理、反向代理、缓存和负载均衡等功能。Nginx的配置语法简洁而强大,允许管理员根据自己的需要进行灵活的调整。php中文网给大家带来了相关的教程以及文章,欢迎大家前来学习阅读。

2023.08.04

3007

6

nginx配置详解
nginx配置详解

NGINX与其他服务类似,因为它具有以特定格式编写的基于文本的配置文件。本专题为大家提供nginx配置相关的文章,大家可以免费学习。

2023.08.04

5505

6

tomcat和nginx有哪些区别
tomcat和nginx有哪些区别

tomcat和nginx的区别:1、应用领域;2、性能;3、功能;4、配置;5、安全性;6、扩展性;7、部署复杂性;8、社区支持;9、成本;10、日志管理。本专题为大家提供相关的文章、下载、课程内容,供大家免费下载体验。

2024.02.23

541

5

nginx报404怎么解决
nginx报404怎么解决

当访问 nginx 网页服务器时遇到 404 错误,表明服务器无法找到请求资源,可以通过以下步骤解决:1. 检查文件是否存在且路径正确;2. 检查文件权限并更改为 644 或 755;3. 检查 nginx 配置,确保根目录设置正确、没有冲突配置等等。本专题为大家提供相关的文章、下载、课程内容,供大家免费下载体验。

2024.07.09

1456

5

Nginx报404错误解决方法
Nginx报404错误解决方法

解决方法:只需要加上这段配置:try_files $uri $uri/ /index.html;即可。想了解更多Nginx的相关内容,可以阅读本专题下面的文章。

2024.08.07

3898

3

nginx部署php项目教程汇总
nginx部署php项目教程汇总

本专题整合了nginx部署php项目教程汇总,阅读专题下面的文章了解更多详细内容。

2026.01.13

102

12

nginx配置文件详细教程
nginx配置文件详细教程

本专题整合了nginx配置文件相关教程详细汇总,阅读专题下面的文章了解更多详细内容。

2026.01.13

397

23

Nginx跨平台安装实操指南:Windows、macOS与Linux环境快速搭建

本指南详解Nginx在Windows、macOS及Linux系统的安装全流程。涵盖官方包解压、Homebrew一键部署、APT/YUM源配置及Docker容器化方案。无论新手或开发者,均可快速搭建运行环境,掌握跨平台核心指令,为后续配置与调优奠定坚实基础。

2026.03.16

139

12

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
相关推荐
/
热门推荐
/
最新课程
phpEnv手册
phpEnv手册

共0课时 | 0人学习

nginx手册
nginx手册

共0课时 | 0人学习

进程与SOCKET
进程与SOCKET

共6课时 | 0.5万人学习