





防盗链配合cdn边缘节点实现前置拦截与分流,核心是将referer校验等逻辑前移到cdn边缘层,合法请求才放行回源,源站仅验证cdn身份、不依赖referer;同时支持基于地域、ua、参数等的动态分流与精细化缓存。
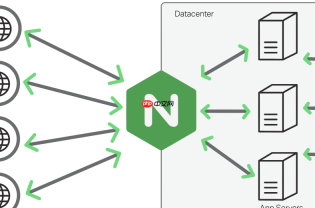
防盗链配合 CDN 边缘节点实现前置拦截与分流,核心在于把校验逻辑“前移”到离用户最近的位置——也就是 CDN 边缘层,而不是等请求回源到 Nginx 源站再处理。这样既能快速拒绝非法请求、节省源站资源,又能支撑灵活的运营策略(比如按地域、设备、Referer 分流)。
边缘层做 Referer 校验,源站彻底忽略 $http_referer
真实用户请求先到达 CDN 边缘节点,此时应由 CDN 完成对原始 Referer 的白名单判断:
- 配置允许的域名(支持通配符 *.yoursite.com、正则、空 Referer、明确禁止)
- 不匹配的请求直接返回 403 或跳转到默认占位图,不向源站发起回源
- 合法请求才放行,且无需把原始 Referer 转发给源站(CDN 可清空或覆盖该字段)
源站 Nginx 收到的请求全部来自 CDN 节点 IP,其 $http_referer 已不可信,不能再用于来源判断——否则会误拦(如 CDN 清空了 Referer)或失效(如被伪造)。
用边缘计算替代源站规则,支持动态分流
像灰度发布、国庆活动地域分流、多端 UA 判断、路径重写这类逻辑,原本堆在 Nginx 配置里,改一次要发版、等窗口、盯监控。搬到 CDN 边缘后:
- 基于请求头、Cookie、参数、IP 地理位置等信息实时决策
- 命中规则可直接响应(如返回不同 HTML)、重定向、改写请求头或路径
- 未命中才回源,显著降低源站压力和延迟
例如:用户来自广东且 Referer 是 marketing.yoursite.com,边缘节点直接返回定制活动页;其他用户正常回源。

源站只验证 CDN 回源身份,不验 Referer
源站必须信任且仅信任 CDN 的回源行为。验证方式包括:
- 限制回源 IP 段(如 CDN 提供的可信内网段 10.0.0.0/8 或指定公网 IP 列表)
- 校验 CDN 添加的自定义签名头(如 X-Edge-Sign),含时间戳与 HMAC 签名
- 配合 Host 头检查(如只接受 origin.yoursite.com)
三项任缺其一,请求即拒,确保只有合法 CDN 能拉取资源,杜绝绕过边缘直接打源站的盗链行为。
缓存策略也应在边缘层细化
动静资源混杂时,仅靠源站设置的 Cache-Control 往往不够精细。在 CDN 边缘可按以下维度差异化缓存:
- 文件后缀(.jpg 缓存 30 天,.html 缓存 10 分钟)
- 请求路径(/api/ 不缓存,/static/ 强缓存)
- 客户端特征(移动端 JS/CSS 单独缓存策略)
- 响应头(根据源站返回的 X-Cache-TTL 动态调整)
这些策略在边缘执行,不影响源站逻辑,还能减少无效回源和带宽消耗。


