





Nginx作为CDN源站启用HTTPS,核心是确保CDN节点能安全稳定回源:需监听443端口、配置合法证书、匹配源站域名、传递正确Host头、禁用Vary干扰,并禁止IP直连。
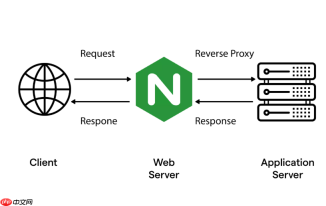
在 CDN 回源场景中,Nginx 作为源站启用 HTTPS,核心目标不是“对外提供 HTTPS 服务”,而是确保 CDN 节点能安全、可信、稳定地回源拉取资源。这要求 Nginx 正确响应 CDN 的 HTTPS 回源请求,同时避免因证书、协议或头信息配置不当导致回源失败、缓存异常或安全告警。
一、明确回源方式:HTTP 还是 HTTPS?
CDN 控制台通常提供「回源协议」选项(HTTP/HTTPS),优先推荐使用 HTTPS 回源,尤其当源站已具备有效证书时。但需注意:
- 若选择 HTTPS 回源,Nginx 必须监听 443 端口 并加载合法证书(非自签名,否则 CDN 可能拒绝回源);
- 若源站暂无合规证书,可临时启用 HTTP 回源(CDN 控制台开启“HTTP 回源”),但需确保回源链路处于内网或可信网络,且禁用公网直接访问(如通过
allow/deny或return 444); - 不建议混合使用:例如 CDN 配置 HTTPS 回源,但 Nginx 仅监听 80 端口,会导致连接超时或 502 错误。
二、Nginx HTTPS 源站配置要点
以下为适用于 CDN 回源的最小安全配置片段(放在 server 块中):
server {
    listen 443 ssl http2;
    server_name origin.example.com;  # 必须与 CDN 控制台填写的「源站域名」完全一致
<pre class="brush:php;toolbar:false;">ssl_certificate     /etc/nginx/ssl/fullchain.pem;
ssl_certificate_key /etc/nginx/ssl/privkey.pem;

# 强制 TLS 1.2+,禁用不安全协议
ssl_protocols TLSv1.2 TLSv1.3;
ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:...;

# 关键:传递真实 Host,避免多站点混淆
proxy_set_header Host $host;

# 若 CDN 回源带 X-Forwarded-For,需信任其 IP 段(配合 real_ip 模块)
set_real_ip_from 100.64.0.0/10;  # 阿里云示例
real_ip_header X-Forwarded-For;

location / {
    # 静态资源路径映射(如 alias /var/www/assets/;)
    alias /var/www/assets/;
    expires 1y;
    add_header Cache-Control "public, immutable, max-age=31536000";
    add_header Vary "";
}
}

说明:
-
server_name必须匹配 CDN 后台设置的「源站域名」,否则 Nginx 可能返回 default server 响应或 404; - 证书路径需真实存在,私钥不可加密(即无密码),否则 Nginx 启动失败;
- 禁用
Vary: User-Agent或Vary: Cookie,防止 CDN 因 header 差异不缓存; - 无需配置
ssl_trusted_certificate或 OCSP stapling —— CDN 自身处理证书校验,Nginx 只需正常提供 TLS 握手即可。
三、安全对接的关键细节
CDN 与 Nginx 的 HTTPS 回源不是单纯“加个证书”,而是建立可信通信链路:
-
源站域名必须可解析:CDN 回源时会 DNS 解析你填的源站域名(如
origin.example.com),该域名需指向 Nginx 服务器公网 IP,且防火墙放行 443 端口; -
禁用裸 IP 直接访问:通过
server_name匹配 +return 444或deny all,防止攻击者绕过 CDN 直连源站; - 不依赖 SNI 的兼容性:部分老旧 CDN 节点可能不支持 SNI,若需兼容,应确保该 IP 上仅部署一个 HTTPS 站点,或使用泛域名证书;
-
日志中识别回源流量:可通过
$http_user_agent或$http_x_cdn_request(视 CDN 提供)过滤回源请求,便于监控和排查。
四、常见问题与验证方法
配置完成后,快速验证是否就绪:
- 在 CDN 控制台触发一次「刷新预热」或手动访问一个静态资源 URL,观察回源日志:
tail -f /var/log/nginx/access.log | grep "origin.example.com"; - 用 curl 模拟 CDN 回源(替换为实际 CDN 回源 IP 段):
curl -k -H "Host: origin.example.com" https://your-server-ip/static/logo.png,确认返回 200 + 正确缓存头; - 检查响应头是否含
Cache-Control: public, immutable, max-age=31536000和空Vary,这是 CDN 高命中率的基础; - 若回源失败,优先查 Nginx error log 中的 SSL handshake 或 certificate 错误,而非 CDN 控制台提示。


