





nginx安装阶段需预设可同步、可验证、可切换的目录结构与权限基础:创建版本化配置目录(如/etc/nginx/conf.d/versions/v1.0.0)、软链至active、统一include路径;配置文件chmod 644、私钥chmod 600;禁用sites-enabled混用;确保nginx -t和nginx -t校验通过,进程权限正常。
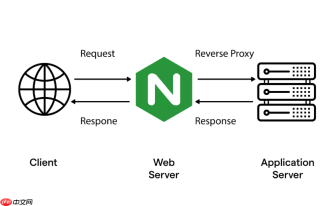
Nginx 本身不内置集群配置同步能力,安装阶段的关键不是“开启某个开关”,而是铺好可同步、可验证、可切换的目录结构与权限基础。重点在于让后续的同步工具(如 Ansible、rsync 或拉取脚本)能安全、稳定、原子化地工作。
安装时需预设的目录与权限结构
Nginx 默认配置路径(如 /etc/nginx/)通常权限宽松或归属混乱,直接覆盖风险高。安装后应立即规范:
-
创建版本化配置目录:
mkdir -p /etc/nginx/conf.d/versions/v1.0.0 /etc/nginx/conf.d/active
ln -sf /etc/nginx/conf.d/versions/v1.0.0 /etc/nginx/conf.d/active
所有
include指令统一指向/etc/nginx/conf.d/active/*.conf,而非裸目录。 -
显式设置属主与权限:
- 配置文件(
.conf):chmod 644,chown root:root - SSL 私钥等敏感文件:
chmod 600,chown root:root -
conf.d/versions/目录:chmod 755,确保 Nginx 进程可读但不可写
- 配置文件(
禁用默认
sites-enabled混用模式:
删除/etc/nginx/sites-enabled符号链接,避免与conf.d/逻辑冲突;所有业务配置只通过conf.d/active/加载。

编译或包管理安装时的注意事项
-
若源码编译(如需支持
nginx-upsync-module或lua-resty-etcd):- 添加
--with-http_realip_module --with-http_ssl_module等必要模块 - 不要启用
--prefix=/opt/nginx等非标准路径,除非全集群统一约定,否则增加同步复杂度
- 添加
-
若用系统包(如
apt install nginx或yum install nginx):- 安装后立即检查
nginx -V输出的--conf-path和--prefix,确认与团队约定一致 - 修改
nginx.conf中的include行为,强制走/etc/nginx/conf.d/active/*.conf,不依赖默认conf.d/*.conf
- 安装后立即检查
配合同步机制的最小启动校验
安装完成后,必须验证两点才能认为“支持集群同步”:
-
nginx -t能通过:说明当前软链指向有效,语法无硬伤 -
nginx -T | head -20可正常输出展开配置:证明include路径解析正确,无权限拒绝 - 检查
ps aux | grep nginx进程属主为root,worker 进程能读取conf.d/active/下所有文件
这样安装出的 Nginx,不是“自带集群功能”,而是天然适配声明式同步、原子切换和灰度发布流程——后续无论用 Ansible 推送、节点定时拉取,还是 K8s ConfigMap 挂载,底层结构都已就绪。


