网络地址转换(nat)不仅显著缓解了ipv4地址枯竭带来的压力,还可在数据转发过程中屏蔽内部网络拓扑细节,避免外部网络对内网设备发起直接连接,从而强化网络安全边界,降低外部攻击风险,提升整体网络的抗威胁能力。
1、 实验所需设备包括:三台路由器、两台交换机、一台服务器、四台PC终端、一条Console线缆,以及若干串行线、直通线和交叉线,具体物理连接方式如下图所示。
2、 依据网络拓扑图完成设备连线,并为所有路由器及PC的接口分配IP地址。首先配置路由器R1各接口的IP参数。
3、 接着配置路由器R2各接口的IP地址。
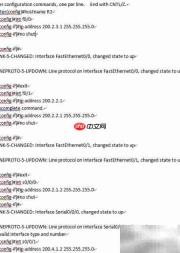
4、 然后完成路由器R3各接口的IP地址设定。
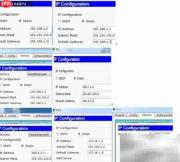
5、 完成PC终端与服务器S1各接口的IP地址配置。
6、 在R1上配置静态路由条目,确保跨网段通信可达。
7、 在R1上启用动态NAT功能,实现内网私有地址向公网地址的批量转换;第一步是创建标准访问控制列表(ACL),用以精确指定参与地址转换的内部IP地址段。
8、 定义用于NAT转换的全局地址池范围。
9、 明确标识R1上的NAT内部接口(Inside)与外部接口(Outside)。


当代理已经知道网站路由或内容URL,并且在启动前需要有效的sitemap XML、sitemap索引或robots.txt引用时,请使用sitemap。这是一个发布构件技能,而不是爬虫或SEO平台。
10、 在R3上添加静态路由,保障反向路径可达。
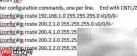
11、 在R3上部署增强型NAT策略,融合PAT(端口地址转换)与静态映射机制,使外部用户可通过公网地址访问内网指定服务器。操作起始步骤为建立标准ACL,限定需映射的内部主机地址。
12、 配置一对一静态NAT映射规则,将内网服务器私有IP绑定至特定公网IP。
13、 启用PAT功能,允许多个内网主机共享同一公网IP的不同端口对外通信。
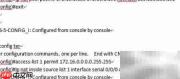
14、 指定R3的NAT内部接口与外部接口角色。
15、 在R2上配置静态路由,完善全网路由表,确保三层互通。
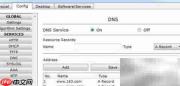
16、 在服务器S1上配置DNS解析记录:添加两条A记录——将域名www.cisco.com解析为200.2.3.100(模拟公网Web服务),将www.163.com解析为200.2.4.34(代表内网Web服务)。该设置可支持PC1与PC2正确解析并访问内外网Web资源,保障域名服务正常运行。
17、 执行连通性与转换状态验证,确认NAT策略已按预期生效。