





https本身不影响gzip压缩,压缩发生在tls加密前的应用层;nginx需在http块顶层配置gzip on、合理设置gzip_types(如application/json、text/xml等)和关键参数,并用curl验证content-encoding: gzip与vary: accept-encoding响应头。
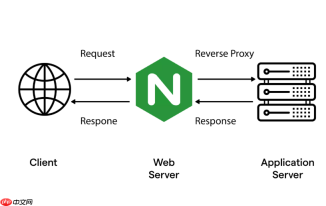
HTTPS 本身不影响 Gzip 压缩是否生效,压缩始终发生在 TLS 加密前的应用层。只要 Nginx 配置正确,HTTPS 站点和 HTTP 站点的压缩行为完全一致。关键不是“HTTPS 下怎么开”,而是“有没有在正确位置、用正确方式、对正确资源开启压缩”。
必须写在 http 块顶层,不能只放在 server 或 location 里
很多失效案例源于配置位置错误:
-
gzip on; 必须出现在
http { }大括号内,且不在任何server或location块中 - 若只写在某个 HTTPS 的
server块里,静态资源(如 CSS/JS)可能走另一个 server(比如 HTTP 重定向或 CDN 回源),导致漏压 - 验证方法:运行
nginx -t后检查语法,再确认配置文件中gzip on;确实在http块开头附近
显式声明动态内容类型,别依赖默认值
text/html 默认会被压缩,但后端返回的 JSON、API 响应、模板渲染的 HTML 片段等往往不是默认类型:

- 在
gzip_types中加入:application/json、application/javascript、text/xml、application/xml、image/svg+xml - 避免写
gzip_types *;—— 这会尝试压缩 JPG/PNG/woff2 等已压缩二进制文件,反而增大体积或触发错误 - 不推荐压缩
font/woff2或image/webp,它们本身已是高压缩格式
用 curl 直接验证真实响应头,绕过浏览器缓存和 CDN 干扰
浏览器开发者工具看到的可能是缓存结果,需用命令行直连源站确认:
- 执行:
curl -I -H "Accept-Encoding: gzip" https://yoursite.com/api/user - 成功响应必须同时包含:
Content-Encoding: gzip(说明已压缩)
Vary: Accept-Encoding(说明支持协商,避免缓存混用) - 若走 CDN 或 WAF,先关闭它,或加
-x参数直连源站 IP,排除中间层清空Accept-Encoding头的问题
注意动态内容结构对压缩率的隐性影响
HTTPS 站点常用 CSRF Token、埋点 ID、时间戳等高熵字段,它们会降低 Gzip 实际压缩率,但这不是配置问题:
- 对比同一页面的静态版本与动态版本,用
gzip -c file.html | wc -c查看字节差异 - 若 HTML 中大量出现类似
id="user-789456"、data-timestamp="1748265012345"这类唯一字符串,LZ77 算法难以复用字典 - 优化建议:把高频变动字段移出 HTML 模板,改由 JS 初始化时注入,保持 HTML 骨架高度稳定


