





混合内容报错是浏览器拦截所致,非nginx报错;核心解决方式是在nginx https server块中添加add_header content-security-policy "upgrade-insecure-requests" always;,使浏览器自动将http://资源请求升级为https://,同时需透传x-forwarded-proto头并验证响应头生效。
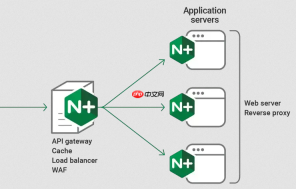
混合内容报错不是 Nginx 自己报的,而是浏览器在加载 HTTPS 页面时,发现页面里引用了 http:// 开头的资源(比如图片、JS、CSS、API 接口),主动拦截并提示 “Mixed Content”。解决核心是让这些资源最终走 HTTPS,Nginx 作为反向代理或响应头注入点,有几种直接有效的做法。
用 CSP 响应头自动升级 HTTP 请求
这是最常用、改动最小的方式。在 Nginx 的 HTTPS server 块中加入:
add_header Content-Security-Policy "upgrade-insecure-requests" always;-
always参数确保 304、错误页等所有响应都带上该头,避免缓存导致失效 - 浏览器收到后,会把页面内所有
http://xxx请求自动改为https://xxx发起(前提是目标域名实际支持 HTTPS)
检查并透传 X-Forwarded-Proto 头
如果后端服务(如 PHP、Node.js、Spring Boot)生成 HTML 时动态拼接资源链接,它需要知道原始请求是 HTTPS,否则可能仍输出 http:// 链接。Nginx 必须透传协议信息:

- 在
location块中加:proxy_set_header X-Forwarded-Proto $scheme; - 同时建议加上:
proxy_set_header Host $host;,防止后端因 Host 不匹配返回 404 - 后端框架需启用对
X-Forwarded-Proto的识别(例如 Laravel 需调用TrustProxies中间件)
用反向代理“伪装”不支持 HTTPS 的后端
当后端服务确实无法配置 HTTPS(如内网老旧接口、本地开发服务),可让 Nginx 对外提供 HTTPS,对内仍用 HTTP 转发:
- 前端请求
https://yoursite.com/api/user - Nginx 配置:
location /api/ { proxy_pass http://127.0.0.1:8080/; } - 配合
proxy_set_header X-Forwarded-Proto https;,让后端知道自己被 HTTPS 访问 - 这样前端代码完全不用改,也不触发混合内容——因为所有请求地址都是 HTTPS 域名下的路径
验证与排查关键点
加完配置别急着关终端,这几步必须确认:
- 用浏览器打开 HTTPS 页面 → F12 → Network → 刷新 → 点任意 HTML 请求 → 查 Response Headers 是否含
Content-Security-Policy - Console 里是否还有红色
Mixed Content报错;若有,点开看具体 URL,判断是第三方资源还是自己漏配 - 若升级后出现 404 或证书错误,说明目标域名不支持 HTTPS(比如 CDN 未开启 HTTPS 或证书无效),不能只靠 upgrade 解决
- 检查 Nginx 是否已编译 SSL 模块:
nginx -V 2>&1 | grep http_ssl_module,无输出则需重装支持 SSL 的版本


