





302重定向本身不保证会话不丢失,需依赖后端集中式session存储(如redis)与nginx透传请求头;主备切换应优先使用upstream健康检查自动转发,仅在必要时用302。
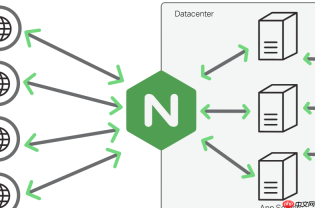
Nginx 主备切换时用 302 重定向本身不保证会话不丢失,因为 302 是浏览器端跳转,会发起全新请求,原连接中断、Cookie 和 Session ID 不自动继承。真正能保障会话连续性的,是配合后端会话机制与 Nginx 的转发策略,而非靠 302 自身。
关键在于:302 只负责“告知用户换地方”,会话延续靠的是后端统一管理 + Nginx 正确透传上下文。
主备切换中避免会话丢失的核心做法
后端必须使用集中式 Session 存储(如 Redis、数据库),不能依赖单机内存
→ 主节点宕机后,备用节点可直接读取同一份 session 数据,无需重建登录态-
Nginx 必须透传关键请求头,让备用服务识别用户身份
proxy_set_header Cookie $http_cookie;
proxy_set_header X-Forwarded-For $remote_addr;
proxy_set_header X-Forwarded-Proto $scheme;
proxy_set_header X-Real-IP $remote_addr;
-
若主备域名不同(如
app-primary.com→app-backup.com),需确保:- Cookie 的
Domain属性设为公共父域(如.example.com) - 或后端通过 Token(JWT)等方式无状态鉴权,不依赖 Cookie 域限制
- Cookie 的
302 跳转配置要点(确保跳得准、不循环、不丢参)
-
用
return 302替代rewrite ... redirect,更轻量、逻辑清晰location / { # 检测主服务不可用时触发跳转(需配合健康检查或外部标记) if ($upstream_status != "200") { return 302 https://app-backup.example.com$request_uri; } proxy_pass http://primary_backend; } $request_uri保留完整路径+查询参数,避免?utm_source=ad类参数丢失目标地址必须带协议(
https://)和完整域名,否则仍是站内跳转禁止对
/login、/api/auth等鉴权路径做无差别 302,否则可能跳进死循环

更稳妥的替代方案:优先用反向代理 + 健康检查,而非 302
302 是“用户可见跳转”,体验割裂;生产环境主备切换推荐:
- 配置
upstream+health_check,由 Nginx 自动将流量切到健康节点upstream app_cluster { server primary:8080 max_fails=3 fail_timeout=30s; server backup:8080 backup; keepalive 32; } location / { proxy_pass http://app_cluster; proxy_next_upstream error timeout http_500; } - 用户无感知,Session 自然延续(只要后端共享)
只有在必须显式引导用户到新域名(如 DNS 切换未生效、灰度发布需用户确认)时,才启用 302。
验证是否真能维持会话
- 用
curl -v -b cookie.txt -c cookie.txt模拟带 Cookie 请求,观察跳转后是否仍能访问需登录的接口 - 检查跳转后的响应中
Set-Cookie是否包含Domain=.example.com和Path=/ - 查看备用服务日志,确认收到的
Cookie头内容与主服务一致
不复杂但容易忽略


