





python应用通过nginx反向代理对外服务时,必须结合系统防火墙(如ufw)实现分层拦截:防火墙在请求抵达nginx前过滤网络层流量,仅放行80/443/22端口,严格禁止外部直连python应用端口(如5000),并可联动nginx日志动态封禁恶意ip。
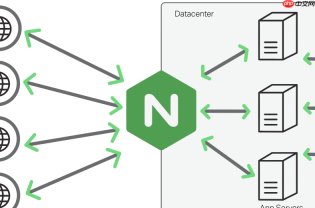
Python 应用通过 Nginx 反向代理对外提供服务时,仅靠 Nginx 配置远远不够。真正的访问安全需要“分层拦截”:Nginx 处理应用层逻辑(如路由、证书、限流),而系统防火墙(如 UFW、firewalld)负责网络层过滤——它在请求抵达 Nginx 进程前就完成第一道筛选。两者配合,才能堵住未授权端口暴露、扫描试探和非法协议访问等基础风险。
只开放必要端口,阻断非预期访问
默认情况下,Python 应用常监听 127.0.0.1:8000 或 localhost:5000 等本地端口,仅允许 Nginx 本机转发。此时必须确保该端口不对外暴露:
- 系统防火墙禁止所有外部对 Python 应用端口(如 5000、8000、8080)的访问,哪怕配置了 Nginx 代理也不能例外
- 仅放行 Nginx 对外服务端口:80(HTTP)、443(HTTPS),以及管理端口 22(SSH,建议限制来源 IP)
- 避免出现“Nginx 代理开着,但 Python 进程也直接监听 0.0.0.0:5000 并被防火墙意外放行”的低级错误
用防火墙强化 Nginx 的反向代理边界
Nginx 是反向代理,不是网关。它本身不阻止原始 IP 直连后端端口——这得靠防火墙兜底:

- 若 Python 应用误配为
bind=0.0.0.0:5000,防火墙能立刻拦截来自公网的直接连接,防止绕过 Nginx 的所有安全策略(如防盗链、IP 限速、Header 校验) - 可配合 UFW 设置“仅允许 127.0.0.1 访问 5000 端口”,命令示例:
sudo ufw allow from 127.0.0.1 to any port 5000 - 这样即使应用配置出错,攻击者也无法跳过 Nginx 直达业务逻辑层
与云平台安全组形成双重过滤
生产环境务必启用云服务商的安全组(如阿里云、腾讯云)作为最外层防线:
- 安全组只放行 80/443,彻底屏蔽 Python 应用端口、数据库端口、Redis 端口等内部通信端口
- 系统防火墙(UFW/firewalld)作为第二道防线,做更细粒度控制(如限制 SSH 登录 IP 段)
- 两层规则叠加,既防大规模扫描,也防配置疏漏导致的单点暴露
动态封禁恶意扫描 IP(进阶协同)
当 Nginx 日志发现高频异常请求(如大量 404、后台路径探测),可让 Python 脚本解析日志并调用防火墙命令自动封禁:
- 例如识别 5 分钟内对
/admin发起 20 次请求的 IP,执行:sudo ufw deny from 192.168.1.100 - 这种联动把 Nginx 的“日志记录能力”和防火墙的“网络层阻断能力”结合,实现从被动监控到主动防御
- 比单纯在 Nginx 中 return 403 更底层、更难绕过
Python免费学习笔记(深入):立即使用
在学习笔记中,你将探索 Python 的核心概念和高级技巧!


