





泛域名证书在cdn部署需满足三前提:必须dns验证申请、证书为含中间链的pem格式、各子域名单独绑定cname;回源阶段应启用https并统一证书,确保端到端加密闭环。
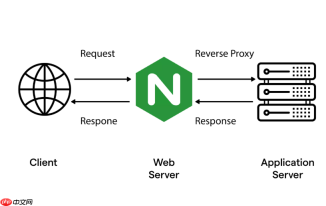
泛域名证书在 CDN 节点中部署,核心是让一张 *.example.com 证书覆盖所有子域名(如 api.example.com、static.example.com),同时确保 CDN 能正确加载、验证并分发给全球节点。Nginx 本身不参与 CDN 分发,但它是证书的源头或中间管理环节——尤其当你用 Nginx 做源站、或用 Nginx-Proxy-Manager 管理代理时,证书的准备和格式直接影响 CDN 侧能否顺利接入。
证书必须用 DNS 验证方式申请
Let’s Encrypt 泛域名证书只支持 DNS-01 挑战,不能用 HTTP 或 TLS 方式。这意味着你得能操作域名的 DNS 解析后台,添加一条 _acme-challenge.example.com 的 TXT 记录。如果 DNS 由云厂商托管(如阿里云、腾讯云、Cloudflare),可配合 acme.sh 或 Certbot 的 DNS 插件自动完成;若 DNS 权限受限,泛域名证书就无法签发——这是硬性前提,跳不过。
证书文件要按 CDN 要求整理成 PEM 格式
CDN 平台(如阿里云 CDN、腾讯云 CDN、Cloudflare)普遍只接受标准 PEM 格式证书,且明确区分两个字段:

-
证书内容:需包含服务器证书 + 全部中间证书(即
fullchain.pem),不能只贴cert.pem;漏掉中间证书会导致 Chrome 报ERR_CERT_AUTHORITY_INVALID,Safari 显示灰色锁。 -
私钥内容:必须是未加密的 RSA 私钥(无密码),即
privkey.pem;如果用了openssl genrsa -aes256生成带密码的密钥,需先执行openssl rsa -in key.pem -out key_unencrypted.pem去密。
如果你从 Nginx 服务器上取证书,直接复制 fullchain.pem 和 privkey.pem 即可;若用 Nginx-Proxy-Manager,上传的是 Certificate.pem 和 _private.key,注意确认前者是否已含中间证书(可用 openssl crl2pkcs7 -nocrl -certfile Certificate.pem | openssl pkcs7 -print_certs -noout 查看链长度)。
CDN 控制台配置后必须检查 CNAME 解析与调度域绑定
证书上传成功 ≠ 生效。常见失效原因不是证书本身,而是解析错位:
- 加速域名(如
cdn.example.com)必须 CNAME 到 CDN 提供的调度域名(如cdn.example.com.w.kunlungr.com),不能 A 记录指向源站 IP 或 OSS 地址; - 多个子域名共用一张泛域名证书时,每个子域名都需单独添加为 CDN 加速域名,并分别绑定对应 CNAME;CDN 不会自动把
*.example.com匹配到未添加的子域名上; - 用
dig cdn.example.com +short或nslookup api.example.com确认返回的是 CDN 的 CNAME,而不是源站 IP 或其他服务商地址。
回源阶段仍需保障 HTTPS 安全闭环
CDN 节点用泛域名证书加密用户到节点的连接,但节点到源站(比如你的 Nginx 服务器)默认可能走 HTTP。这会带来两个风险:混合内容警告、回源被劫持。建议:
- 在 CDN 后台开启「强制回源 HTTPS」,并确保源站 Nginx 已配置好对应子域名的 SSL(哪怕只监听 443、返回 301 跳转也行);
- 若源站 Nginx 使用自签名证书或非公开 CA 证书,需在 CDN 回源设置中开启「忽略证书校验」(仅测试环境可用,生产慎用);
- 更稳妥的做法是:源站也部署同一张泛域名证书,保持端到端加密一致,避免因协议/证书不匹配导致 502 或证书链断裂。


