





nginx多实例gzip压缩无需状态同步,关键在于统一配置:所有节点必须完全一致地启用gzip、设置gzip_types、gzip_proxied及gzip_vary,并确保负载均衡器透传accept-encoding头。
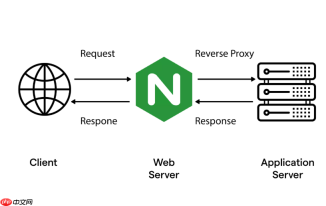
在多实例负载均衡环境中,Nginx 本身不维护“压缩策略状态”的同步——因为 Gzip 压缩是每个 Nginx 实例独立执行的无状态操作,不依赖共享内存或集群协调。所谓“同步策略”,本质是确保所有 Nginx 节点使用**完全一致的 gzip 配置**,而非实时同步运行时状态。
核心原则:配置即策略,非状态需同步
Gzip 不像 session 或缓存那样有运行态数据需要同步;它只在每次响应生成时,根据当前请求头(Accept-Encoding)、响应类型(Content-Type)、大小(gzip_min_length)等静态条件即时判断是否压缩。因此,关键不是“同步状态”,而是“统一配置”。

确保所有负载节点配置一致的实操方式
-
集中管理配置文件:将 gzip 相关配置(
gzip on;、gzip_types、gzip_comp_level等)统一写入http { }块,并通过 Ansible、SaltStack 或 GitOps 工具批量部署到所有 Nginx 实例,避免手工修改遗漏 -
禁用 server/location 层覆盖:不在任一
server或location块内重复定义gzip on/off或重写gzip_types,防止个别节点策略漂移 -
验证代理响应的一致性:若 Nginx 做反向代理(如转发至 Node.js/Python 后端),必须在所有实例的
http或upstream所属server块中统一设置gzip_proxied expired no-cache private;,否则后端返回的 JSON/JS 可能仅部分节点压缩 -
统一启用 gzip_vary:所有节点都设
gzip_vary on;,确保 CDN 或前置代理能正确区分压缩与未压缩版本缓存,避免混合缓存导致客户端解压失败
特别注意负载均衡器前的压缩陷阱
若前端还有 LVS、ALB 或云厂商 SLB,需确认它们是否终止 HTTPS 并透传 Accept-Encoding 头。常见问题:
- 四层负载均衡(TCP 模式)通常不解析 HTTP 头,Accept-Encoding 可完整透传,Nginx 能正常决策压缩
- 七层负载均衡(HTTP 模式)可能默认剥离或改写 Accept-Encoding,需在负载均衡器侧显式开启“透传编码头”或“保留原始请求头”选项
- 若负载均衡器自身支持压缩(如某些云 WAF),应关闭其压缩功能,避免与 Nginx 压缩叠加造成冗余或错误
快速验证多节点策略是否真正一致
不依赖人工检查配置,用脚本批量验证:
- 对每个 Nginx IP 执行:
curl -H "Accept-Encoding: gzip" -I http://$IP/test.js | grep -i "content-encoding\|vary" - 比对响应头中 Content-Encoding: gzip 和 Vary: Accept-Encoding 是否全部存在且一致
- 用
nginx -t在所有节点执行语法校验,再检查gzip_types输出是否包含application/json等关键类型(可通过nginx -T 2>/dev/null | grep -A5 "gzip_types"提取)


