





要让nginx日志准确记录客户端真实ip,必须启用realip模块、配置set_real_ip_from声明可信代理网段、real_ip_header指定x-forwarded-for头、real_ip_recursive on开启递归解析,使$remote_addr自动更新为校验后的真实ip,并在log_format中直接使用$remote_addr记录。
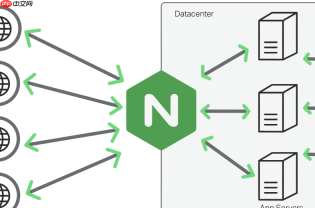
要让 Nginx 日志准确记录客户端真实 IP,不能只靠 X-Forwarded-For 头简单写入日志字段,必须启用 realip 模块并完成可信代理识别,否则日志中会混入 CDN、SLB 或内网 LB 的地址,甚至被伪造 IP 污染。
启用 realip 模块并声明可信代理来源
Nginx 默认已编译 ngx_http_realip_module(可通过 nginx -V 2>&1 | grep http_realip 确认)。在 http 或 server 块中添加以下配置:
-
set_real_ip_from 100.64.0.0/10;—— 覆盖国内主流云厂商 SLB/ALB 的私有地址段 -
set_real_ip_from 192.168.0.0/16;、set_real_ip_from 172.16.0.0/12;、set_real_ip_from 10.0.0.0/8;—— 覆盖常见内网代理和负载均衡器网段 -
real_ip_header X-Forwarded-For;—— 明确从该请求头提取 IP 链路 -
real_ip_recursive on;—— 启用递归解析,确保多级代理(如 CDN → LB → Nginx)下能剔除所有可信中间 IP,最终取最左端未被白名单覆盖的地址
使用 $remote_addr 记录真实 IP(推荐)
配置生效后,$remote_addr 变量会自动更新为经校验的真实客户端 IP。因此日志格式中直接使用它即可,无需改用 $http_x_forwarded_for 或 $realip_remote_addr(后者仅在旧版或特殊场景下需手动回退):

- 在
http块中定义日志格式:log_format main '$remote_addr - $remote_user [$time_local] "$request" $status $body_bytes_sent "$http_referer" "$http_user_agent"'; - 确保
access_log引用该格式:access_log /var/log/nginx/access.log main;
验证与避坑要点
避免日志仍显示代理 IP,需检查以下环节:
- 上游代理是否透传了
X-Forwarded-For?例如在前置 Nginx 中应有:proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for; - 不要在日志中直接写
$http_x_forwarded_for作为主 IP 字段——它可能含多个 IP(如203.208.60.1, 192.168.1.5),格式不稳定且可被客户端篡改 - 若未开启
real_ip_recursive on,Nginx 默认只剔除最后一个可信 IP,容易误取倒数第二级代理地址(如 LB 的内网 IP) - 调试时可临时加一条日志:
log_format debug '$http_x_forwarded_for — $remote_addr — $remote_addr';,对比三者值确认解析是否正确
配置完成后 reload Nginx(nginx -s reload),新日志中的 $remote_addr 就是经过可信链路校验后的用户真实 IP。


