





nginx动静分离需分层设计:先用prefix和正则location精准分流静态资源,配合alias/root与try_files;再叠加防盗链(referer白名单+空referer兼容)、重定向(https/域名归一/旧url迁移)及安全加固(隐藏版本、限流、禁用危险文件、安全头)。
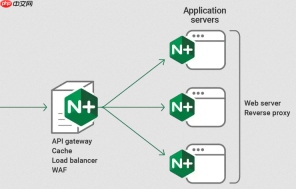
要在 Nginx 中实现真正可用的动静分离,同时集成防盗链、重定向和安全加固,不能只靠零散规则拼凑。核心是分层设计:先确保动静请求被准确识别与分流,再在各层叠加防护与优化策略。下面按生产环境通用结构展开,每项都可直接复用或微调。
动静分离:精准分流 + 路径隔离
避免静态资源被误转发到后端,也防止动态脚本被当作静态文件直接暴露。关键在于 location 优先级和 root/alias 的语义区分:
- 用 prefix location(如 /static/) 处理带路径前缀的静态资源,搭配
alias指向真实目录(注意 alias 末尾斜杠与 location 末尾斜杠必须匹配) - 用 正则 location(如 \.(js|css|png|woff2?)$) 拦截无路径前缀但带扩展名的静态请求,统一指向
root+ 基础目录,避免路径拼接错误 - 所有静态 location 必须加
try_files $uri =404;,杜绝路径遍历或空响应 - 动态入口统一收口在
location /或location ~ ^/(api|admin|user),通过proxy_pass或fastcgi_pass转发,禁止任何静态规则覆盖它
防盗链:Referer + 白名单 + CDN 兼容
仅靠 valid_referers 不够——它无法应对空 Referer(如直接访问、HTTPS 跳转)、CDN 回源、以及移动端 WebView 场景。生产配置需兼顾兼容性:

- 定义白名单域名时,包含主站、子域名、CDN 域名、以及常见空 Referer 场景:
valid_referers none server_names *.example.com cdn.example-cdn.net; - 对敏感资源(如后台导出文件、用户头像私有桶)单独设 location,拒绝非白名单请求:
if ($invalid_referer) { return 403; } - 对公开静态资源(如官网 JS/CSS),允许空 Referer 和搜索引擎爬虫,但限制盗链高频域名:
if ($http_referer ~* (qq\.com|baidu\.com|so\.com)) { set $deny_ref "1"; },再配合if ($deny_ref = "1") { return 403; } - 启用
Access-Control-Allow-Origin时,避免通配符*与 Cookie 冲突;若需携带凭证,显式指定可信域名
重定向:语义明确 + 避免循环
重定向不是简单加几条 rewrite,而是要区分用途、控制范围、防止链式跳转:
- 强制 HTTPS:在 HTTP server 块中用
return 301 https://$host$request_uri;,不依赖 rewrite - 域名归一化(www → non-www 或反之):用
if ($host = www.example.com) { return 301 https://example.com$request_uri; },并确保只在对应 server 块中生效 - 旧 URL 迁移:使用
rewrite ^/old-page\.html$ /new-page permanent;,结尾加permanent(301)或redirect(302),勿混用 - 禁止 rewrite 在 proxy_pass 前触发——否则可能破坏后端路径;如需改写路径,用
proxy_redirect或在 upstream 中处理
安全加固:最小权限 + 主动防御
标准配置常忽略细节,而攻击往往从边缘突破:
- 隐藏 Nginx 版本:
server_tokens off;,并在响应头中清除 X-Powered-By 等冗余字段 - 限制请求体大小与频率:
client_max_body_size 10m;,配合limit_req_zone $binary_remote_addr zone=api:10m rate=5r/s;保护接口 - 禁用危险文件访问:
location ~ /\.(htaccess|env|git|svn|bak|conf)$ { deny all; },并确保 .git 目录不在 webroot 下 - 设置严格的安全头:
add_header X-Content-Type-Options nosniff;、add_header X-Frame-Options DENY;、add_header Content-Security-Policy "default-src 'self'; script-src 'self' 'unsafe-inline' cdn.example.com;"(根据实际 JS 来源调整) - 静态资源关闭执行权限:在静态 location 中加
types { } default_type text/plain;,并确保autoindex off;


