





nginx api网关防护需按请求顺序分层协同:先强制https重定向或拒绝http,再依路径敏感度分级限速,最后通过路径黑名单、静态文件阻断及http方法限制过滤恶意请求,并辅以响应头加固与增强日志。
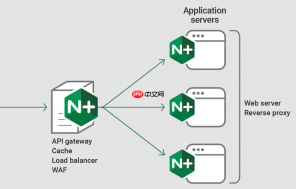
在 Nginx 中实现 API 网关路径的防刷限速与重定向保护组合策略,关键不是单独堆砌功能,而是按请求进入顺序分层协同:先用重定向切断非安全入口,再用限速控制合法流量节奏,最后靠路径级规则过滤恶意意图。三者叠加才能应对扫描、爆破、爬虫等混合攻击。
强制 HTTPS 重定向 + 协议降级拦截
所有 API 请求必须走 HTTPS,HTTP 流量不转发、不处理,直接跳转或拒绝,避免中间人劫持或明文泄露:
- 监听 80 端口时统一 301 跳转:
return 301 https://$host$request_uri; - 更严格的做法是直接拒绝 HTTP 请求(适用于已全量切 HTTPS 的环境):
return 403; - 在 443 server 块中添加
ssl_protocols TLSv1.3;和ssl_ciphers强密码套件,杜绝弱协议降级可能
路径粒度限速:区分接口敏感度分级控流
不同路径风险等级不同,不能全局一刀切。登录、验证码、搜索类接口需更严,而公开状态接口可适度宽松:

- 定义两个限流区:
limit_req_zone $binary_remote_addr zone=api_basic:10m rate=100r/s;(基础速率)limit_req_zone $binary_remote_addr zone=auth_strict:10m rate=5r/s;(登录类专用) - 对高危路径单独加严:
location /auth/login { limit_req zone=auth_strict burst=3 nodelay; } - 对普通业务路径启用基础限速+突发缓冲:
location ~ ^/api/v1/(users|orders) { limit_req zone=api_basic burst=50 nodelay; }
路径黑名单 + 静态文件阻断:从源头过滤非法请求
限速只管“怎么发”,路径控制决定“能不能发”。二者配合,让恶意请求连触达限速逻辑的机会都没有:
- 封禁调试与管理路径:
location ~ ^/api/v1/(admin|debug|config|actuator|swagger|health) { return 403; } - 阻止源码/配置文件下载:
location ~ \.(git|env|yml|yaml|ini|bak|sh|log)$ { return 404; } - 限制 HTTP 方法(如禁止 PUT/DELETE 对只读接口):
if ($request_method !~ ^(GET|HEAD|POST|OPTIONS)$ ) { return 405; }(建议改用limit_except更安全)
响应头加固 + 日志增强:提升可观测性与防御纵深
限速和重定向效果需要验证和追溯,响应头与日志是事后分析与联动 SIEM 的基础:
- 返回标准限速提示头:
add_header X-RateLimit-Limit "100"; add_header X-RateLimit-Remaining "95"; - 注入安全响应头:
add_header X-Content-Type-Options nosniff; add_header X-Frame-Options DENY; - 日志格式包含限速结果与上游耗时:
log_format api '$remote_addr - $remote_user [$time_local] "$request" $status $body_bytes_sent "$http_referer" "$http_user_agent" rt=$request_time urt=$upstream_response_time limit_status=$limit_rate_status';
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!


