想了解电脑的使用时间、开机时刻以及操作历史?下面将为您全面解析相关查询方式,助您轻松掌握设备的运行轨迹。
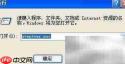
1、 打开事件查看器的快捷方式是运行命令 eventvwr.msc:只需同时按下键盘上的 Windows 键和 R 键,在弹出的“运行”对话框中输入 eventvwr.msc,然后按回车键即可启动。
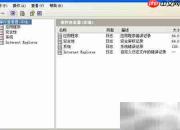
2、 当事件日志服务处于运行状态时,系统会自动记录开机事件,说明设备已在对应时间成功启动并进入工作状态。
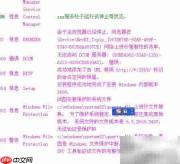
3、 事件ID为6006的日志条目表示EventLog服务已关闭,通常意味着系统在该时间点已完成关机流程。
4、 若通过同时按下 Ctrl + Alt + Delete 强制重启或非正常关机,可在事件日志中查找ID为6009的记录,它会明确标注计算机于该时刻发生异常启动。
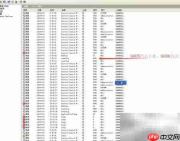
5、 ID为7035的日志表明服务控制管理器已向指定服务(xxx服务)成功发出启动指令,该服务正按预期开始运行。
6、 ID为7036的日志则反映服务控制管理器检测到xxx服务当前正处于运行中或已停止的状态。
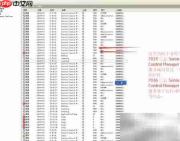
7、 下方列举了若干典型事件实例供参考:
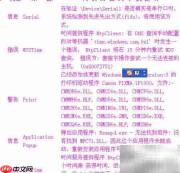
8、 掌握上述信息后,您便能准确还原电脑的操作痕迹与使用脉络。
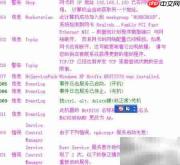
9、 此处可快速获取电脑当前及历史运行状况的概览。