





nginx配置需版本化备份、分阶段灰度发布与预验证回滚。备份用时间戳+描述命名并集中存储;灰度按1%流量→定向用户→ip段→全量四步走;每次发布前须nginx-t校验、上游健康检查、路由无冲突、优雅关闭;回滚须预检旧配置、一键脚本、定期演练并审计记录。
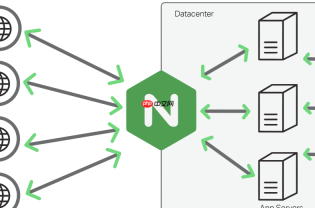
规范 Nginx 配置文件的备份与线上灰度发布流程,核心是“可追溯、可回滚、可验证”。不能只靠手动改配置再 reload,必须建立版本化管理 + 分步验证机制。下面从实操角度讲清楚关键环节。
配置文件必须版本化备份
每次修改前,先备份并打明确标签,避免误操作后无法还原:
- 用时间戳+变更描述命名,例如:
default.conf.20260729_v2_canary_by_cookie - 备份命令建议统一封装成脚本,包含校验步骤:
cp /etc/nginx/conf.d/default.conf /etc/nginx/conf.d/bak/default.conf.$(date +%Y%m%d_%H%M)_$(git log -1 --oneline | cut -d' ' -f1) - 所有备份文件集中存放在
/etc/nginx/conf.d/bak/,禁止散落在 home 或 tmp 目录 - 若使用 Git 管理配置,需确保
nginx -t通过后再 commit,并在 commit message 中注明影响范围(如“仅影响 /api/v2 路由”)
灰度发布前的配置预检清单
上线前必须确认以下四项全部就绪,缺一不可:

Pandas 配置文件报告生成器
下载
使用ydata-profiling(前身为pandas-profiling)生成全面的数据质量报告,包含相关性分析、缺失值模式和基数检测。导出交互式HTML仪表板和JSON摘要。
-
语法与连接性验证:执行
nginx -t,且用curl -I http://127.0.0.1:80测试本地 proxy_pass 是否通 - 上游服务健康状态:确保灰度节点(如 canary 服务)已在 Nacos/Eureka 注册且为 UP 状态
- 路由规则无冲突:检查 map 块、if 判断、location 优先级,避免 header 或 cookie 规则被覆盖
-
优雅关闭配置生效:Java 应用需已配置
server.shutdown=graceful和spring.lifecycle.timeout-per-shutdown-phase
分阶段灰度上线操作流
不一次性切全量,按“小流量→定向用户→扩大比例→全量”四步走:
-
第一阶段(1% 流量):用 weight 方式接入新版本,如
server 10.0.1.101:8080 weight=1;,观察 15 分钟错误率、P95 延迟、日志关键词(如 “canary-success”) -
第二阶段(指定用户):启用 Cookie/Header 规则,例如匹配
cookie version=v2或header X-Env: canary,让测试人员或内部账号固定走新链路 -
第三阶段(IP 段或区域):对特定办公网段(如
192.168.10.0/24)或灰度机房 IP 开放,验证网络层兼容性 - 第四阶段(权重升至 100%):确认监控平稳后,移除旧 upstream server 行,或把 weight 调整为 100,再 reload
回滚机制必须提前验证
回滚不是“改回去再 reload”,而是有预案、有演练的动作:
- 每次发布前,用
nginx -t -c /etc/nginx/conf.d/bak/default.conf.xxx预检旧配置是否仍可用 - 准备一键回滚脚本,内容包括:复制旧配置 → nginx -t → nginx -s reload → curl 自检 → 发送企业微信通知
- 每周随机抽一次灰度环境,执行真实回滚演练,记录耗时与失败点
- 所有 reload 操作必须记录到审计日志,含操作人、时间、配置 hash、reload 返回码


