





nginx 不支持在 root 指令中直接调用 upstream,物理隔离需通过配置分层、路径精准匹配及独立部署实现:静态资源由 root/alias 直接服务,动态请求由 proxy_pass 转发至 upstream,辅以目录权限、路径约束与安全防护。
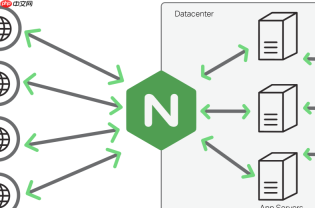
Nginx 本身不支持在 root 指令中直接调用 upstream——这是关键前提。root 是用于本地文件系统路径映射的指令,而 upstream 是定义后端服务器组的抽象容器,二者语义层级不同、作用域分离:一个管“读本地文件”,一个管“转发网络请求”。所谓“终极物理隔离”,不是靠语法混合实现,而是靠配置逻辑分层 + 路径/后缀精准匹配 + 物理目录独立部署达成。
下面从三个实操维度讲清楚怎么做:
静态资源走 root,必须彻底脱离 upstream
静态内容(JS/CSS/图片/字体等)由 Nginx 直接从磁盘读取并返回,不经过任何代理。这就要求:
- 明确指定
root或alias指向专用静态目录(如/data/static/) - 所有静态请求必须能被
location唯一、无歧义地捕获 - 禁止让这些请求落入
proxy_pass的兜底规则中
location ~* \.(js|css|png|jpg|gif|woff2|svg|ttf|eot)$ {
    root /data/static;     # 所有匹配后缀的请求,全部从该目录下找文件
    expires 1y;
    add_header Cache-Control "public, immutable";
}
⚠️ 注意:这里 root 后的路径是前缀,Nginx 会自动拼上 URI 路径。例如请求 /a/b/c.js,Nginx 实际查找 /data/static/a/b/c.js。若想让 /static/logo.png 对应 /data/assets/logo.png,应改用 alias /data/assets/;。

动态请求必须由 proxy_pass 显式指向 upstream
所有非静态路径(如 /api/、/user、/ 默认首页)需通过 proxy_pass 转发,且目标必须是已定义的 upstream 名称:
upstream app_cluster {
    server 192.168.10.10:8080 max_fails=3 fail_timeout=30s;
    server 192.168.10.11:8080 backup;
}

location /api/ {
    proxy_pass http://app_cluster;
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
}

location / {
    proxy_pass http://app_cluster;  # SSR 或动态首页也走集群
}
✅ 这样就实现了「物理隔离」:静态资源完全不触碰后端网络栈,动态请求完全不访问本地磁盘,连进程都不共享。
隔离强化:目录结构与权限硬约束
光靠配置还不够,得从部署源头切断混用可能:
- 静态目录
/data/static/仅对nginx用户可读,禁止写入,不放任何.php、.py等可执行脚本 - 动态应用部署在完全独立路径(如
/opt/app/),其代码里绝不硬编码引用/data/static/下的资源路径,所有静态链接走 CDN 或统一静态域名(如https://static.example.com/) - 在 Nginx 配置中加防护段,阻止意外访问敏感路径:
location ~ ^/(WEB-INF|META-INF|\.git|\.env|config\.yml) {
    deny all;
    return 403;
}
这样,静态和动态不仅在网络路径上分离,还在磁盘位置、运行权限、开发约定、安全边界四个层面完成真正隔离。


