





要让后端服务始终返回 gzip 压缩内容,关键是前端 nginx 在 proxy_pass 中强制设置 proxy_set_header accept-encoding "gzip",并确保后端 nginx 启用 gzip on 及合理配置 gzip_types、gzip_min_length 等参数,最后通过 curl 验证 content-encoding: gzip 响应头及压缩效果。
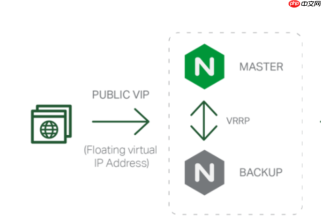
想让后端服务始终返回 gzip 压缩内容,关键不是“改变后端的压缩格式”,而是确保后端收到的请求头中包含 Accept-Encoding: gzip。Nginx 本身不负责压缩(除非你明确配置了 gzip on),它只是转发或改写请求头,让后端感知到客户端支持 gzip,从而触发后端自身的压缩逻辑。
前端 Nginx 强制添加 Accept-Encoding: gzip
在 proxy_pass 所在的 location 块中,用 proxy_set_header 显式设置请求头:
- 必须写成
proxy_set_header Accept-Encoding "gzip";(注意引号,避免空格或分号解析错误) - 该指令会覆盖客户端原始的
Accept-Encoding,无论浏览器是否发送、发了什么(如gzip, deflate, br或空值),后端都只看到gzip - 要确认 upstream 配置独立(比如用
www.backend.jbxue.com这类内部域名),避免和前端 server_name 冲突导致循环代理 - 检查
proxy.conf或其他 include 文件——如果里面已有proxy_set_header Accept-Encoding "",会清空该头,必须删掉或调整顺序
后端 Nginx 启用并适配 gzip 压缩
后端服务(比如另一个 Nginx 实例)需主动响应 gzip 请求,不能只靠前端传头:

- 开启压缩:
gzip on; - 指定 HTTP 版本:
gzip_http_version 1.0;(因 Nginx 代理默认走 HTTP/1.0,而 gzip_v1.1 在某些旧版本中不兼容) - 限制压缩类型:
gzip_types text/plain text/css application/json application/javascript;(避免对图片、字体等二进制文件重复压缩) - 设置最小长度:
gzip_min_length 1024;(太小的响应压缩收益低,还增加 CPU 开销)
验证是否生效
绕过浏览器,用 curl 直接测试链路结果:
-
curl -I http://your-frontend-domain/—— 查看响应头是否有Content-Encoding: gzip -
curl -s http://your-frontend-domain/ | wc -c和curl -s -H "Accept-Encoding:" http://your-frontend-domain/ | wc -c对比大小,确认压缩确实发生 - 若后端是自研服务,还需确认其逻辑:收到
Accept-Encoding: gzip后是否真正执行了 GZIPOutputStream 压缩,并设置了Content-Encoding响应头
常见踩坑点
很多问题不是配置没写,而是被隐性规则覆盖:
-
proxy_set_header多次出现时,以最后一条生效,务必检查所有 include 的配置文件 - 后端 Nginx 若未启用
gzip on,即使收到Accept-Encoding: gzip也不会压缩,只会原样返回 - SSL/TLS 环境下启用 gzip 要警惕 BREACH 攻击风险,敏感接口建议禁用或结合其他防护措施
- 某些 CDN 或中间网关可能重写或删除
Accept-Encoding,需在最靠近后端的 Nginx 上做最终保障


