





internal指令不能防下载,仅限制location只能被nginx内部跳转访问;需配合鉴权、限速及内部重定向,将真实文件路径隐藏在internal location中,对外仅暴露受控入口。
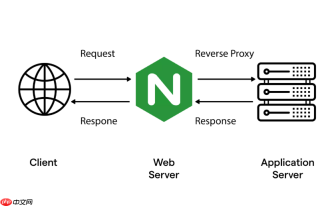
在 Nginx 中,internal 指令本身**不能直接防止用户下载大文件**,它也不具备“防下载”功能;它的作用是**限制某个 location 只能被 Nginx 内部跳转(如 error_page、rewrite ... last、try_files)访问,禁止外部客户端直接请求**。因此,真正防止用户随意下载大文件的思路是:把真实文件路径藏在 internal location 里,对外只暴露受控入口(如带鉴权或限速的代理路径),从而切断未授权直链。
用 internal 隐藏真实文件路径
核心逻辑是“不给链接,就无法下载”。比如你有一批放在 /data/files/ 的原始大文件,不希望用户通过 https://example.com/files/xxx.zip 直接访问,而是必须经过你的业务逻辑(如登录校验、权限判断、流量控制)才能获取。
做法是:
- 把真实文件目录设为 internal location,禁止外部直达;
- 用 rewrite 或 try_files 将合法请求内部重定向过去;
- 外部入口(如 /download/)负责鉴权、日志、限速等,再触发内部跳转。
- 定义内部文件服务 location(不对外暴露):
location /real-files/ {
internal;
alias /data/files/;
}
- 对外只开放受控入口,例如:
location ^~ /download/ {
# 先做权限检查(如用 auth_request 或 map + if)
# 再限速
limit_rate 512k;
limit_rate_after 5m;
# 最后内部重定向到真实路径
rewrite ^/download/(.+)$ /real-files/$1 last;
}
这样,用户访问 /download/app.zip 会被内部跳转到 /real-files/app.zip;但若直接访问 /real-files/app.zip,Nginx 会返回 404(或 403,取决于配置),因为该 location 不响应外部请求。

配合 auth_request 实现真正的访问控制
仅靠 internal 不够——它不验证身份,只拦直链。要真正防止未授权下载,需结合鉴权:
- 在
/download/location 中启用auth_request,将请求转发给一个鉴权子请求(如后端 API 或 Lua 脚本); - 鉴权成功返回 200,Nginx 才继续执行 rewrite;失败则返回 403;
- 示例片段:
location = /auth {
internal;
proxy_pass http://auth-backend;
proxy_pass_request_body off;
proxy_set_header Content-Length "";
proxy_set_header X-Original-URI $request_uri;
}
location ^~ /download/ {
auth_request /auth;
auth_request_set $auth_status $upstream_status;
limit_rate 300k;
rewrite ^/download/(.+)$ /real-files/$1 last;
}
注意 internal 的关键限制
internal 是一道“门禁”,不是“锁”:
- 它只拒绝 外部 HTTP 请求,对
alias或root指向的磁盘文件无读写保护——确保 Nginx 进程对该目录仅有必要权限(如只读); - 不能和
root同时用在同一个 location,必须用alias(否则路径拼接出错); - 所有跳转必须是 Nginx 内部行为(
last、error_page、try_files),redirect(301/302)会暴露真实路径,完全绕过 internal; - 搭配
add_header Content-Disposition "attachment"时,确保 header 在 internal location 外设置(它在内部 location 中无效)。
替代方案:更彻底的防下载思路
如果目标是“不让用户拿到任何可下载的链接”,internal 是基础一环,还需组合其他手段:
-
一次性 token 下载:生成带签名、有时效的临时 URL(如
/dl?token=abc123&f=report.pdf),后端验证后用X-Accel-Redirect触发 internal 文件服务; -
流式代理不落地:用
proxy_pass将请求转发给后端服务,由后端读取文件并分块返回,Nginx 不接触原始文件; - 前端混淆+服务端校验:前端用动态路径或加密 ID,后端查库映射真实文件,并检查 session 权限。
单纯依赖 internal 无法阻止已知路径的试探或爬虫,但它是最轻量、最可靠的“路径隔离”手段——把敏感资源关进内屋,钥匙交给可控的入口把守。


