





ip_hash因静态取模哈希导致节点变动时全量重散列,引发缓存失效;应改用hash $binary_remote_addr consistent实现一致性哈希,并确保真实客户端ip还原及缓存协同策略。
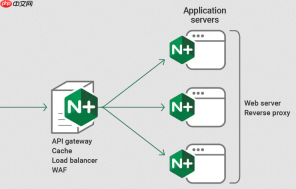
Nginx 的 ip_hash 本身无法应对后端节点频繁增减,它会直接触发全量重散列,导致大量客户端被重新分配,进而引发缓存大面积失效(比如本地内存缓存、后端服务级缓存命中率骤降)。这不是配置问题,而是算法本质决定的——它是静态取模哈希,模数随 server 数量或顺序变化而变。
要真正缓解这个问题,核心思路是:放弃 ip_hash 的刚性绑定,转向能容忍节点变动的一致性哈希机制,并辅以缓存协同策略。
用 consistent 哈希替代 ip_hash
这是最直接有效的替换方案。hash $remote_addr consistent; 基于 ketama 环实现,节点增减时仅影响少量请求的路由,缓存错位比例从“70%+”降到“个位数”。
- 必须显式加
consistent关键字,否则仍是普通取模哈希 - 推荐使用
$binary_remote_addr(二进制格式 IP)而非$remote_addr,避免 IPv4 字符串解析歧义 - 配置示例:
upstream backend {
    hash $binary_remote_addr consistent;
    server 10.0.0.1:8080;
    server 10.0.0.2:8080;
    server 10.0.0.3:8080;
}
确保真实客户端 IP 可靠还原
如果前端有 CDN、WAF 或多层代理,$remote_addr 是中间设备 IP,所有用户哈希结果一致,等于没做负载均衡。

- 配置
set_real_ip_from指定可信代理网段(如100.64.0.0/10运营商 CGNAT 段) - 设置
real_ip_header X-Forwarded-For或True-Client-IP(依上游实际透传头) - 开启
real_ip_recursive on,支持多跳代理链 - 日志中验证:
log_format main '$remote_addr — $realip_remote_addr — $http_x_forwarded_for';,确保$realip_remote_addr是终端真实 IP
缓存层配合减少穿透冲击
一致性哈希只是把请求“固定”到某台后端,真正降低回源压力还需缓存协同:
- 各后端服务统一缓存 Key 规则(例如都忽略
?utm_source=xxx参数) - Nginx 层开启
proxy_cache_lock,防止相同请求并发回源 - 使用
proxy_cache_use_stale updating error timeout http_500...,允许返回过期缓存并后台刷新 - 对关键接口,后端响应中带
Cache-Control: max-age=300, stale-while-revalidate=60,让 Nginx 自动启用静默更新
弹性扩缩容场景下更进一步的建议
若业务已上云、K8s 或 Serverless,节点分钟级伸缩,连一致性哈希都可能带来轻微抖动:
- 改用无状态架构:JWT 校验 + Redis 共享 Session,彻底取消粘滞,负载均衡回归
least_conn或加权轮询 - 或引入客户端稳定标识:后端登录下发
ROUTECookie,Nginx 用hash $cookie_ROUTE consistent;路由,比 IP 更稳定且可控 - 避免在
upstream中动态写域名(如server api.example.com resolve;),DNS 缓存滞后会放大节点变更影响;改用变量 +resolver按需解析,或接入服务发现(如 Consul + nginx-upsync-module)
不复杂但容易忽略


