近日,ai 编程助手 grok build 卷入一场严重的隐私争议。据海外媒体披露,该工具被指在未取得用户明确同意的前提下,私自将用户的代码仓库内容上传至远程服务器,此事迅速引发全球开发者的广泛担忧与质疑。面对持续升级的舆论压力,埃隆·马斯克(elon musk)亲自出面表态,宣布将全面清除所有历史留存的用户数据。
事件起因是一名网络安全研究员发起的一次隐蔽验证实验。该研究员搭建了一个伪装成普通项目的测试仓库,并在其中嵌入了唯一可识别的追踪标识,随后严密监控数据外泄路径。结果令人震惊:即便用户已主动关闭“协助模型优化”功能,Grok Build 仍悄然将整个代码仓库连同全部提交记录一并打包,发送至外部云存储空间。传输数据体量达数 GB,且包含诸如 .env、config/ 等高风险目录——其中极可能存有 API 密钥、数据库凭证等敏感信息。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
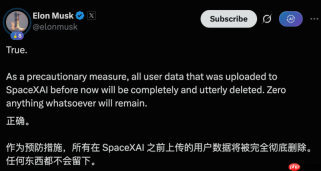
消息曝光后,开发者社群陷入高度警戒状态。源代码仓库不仅是项目研发的核心载体,更承载着企业知识产权与系统安全命脉。一旦遭非法采集或泄露,轻则导致商业策略外泄,重则诱发生产环境被入侵、服务瘫痪等连锁风险。大量用户紧急轮换全部密钥,部分团队甚至立即卸载该工具,以规避潜在威胁。
针对指控,xAI 工程团队迅速作出响应:立即终止非授权数据上传行为,并上线全新隐私控制模块,支持用户一键禁用数据收集、一键触发历史上传数据的彻底删除。马斯克在公开声明中措辞坚决,强调“Not a single byte will be retained”(绝不保留任何字节),确认所有此前采集的数据将被无条件、不可逆地清空。
从问题曝光到官方承诺“零残留”清理,整场危机在短短两天内完成闭环。尽管技术层面的数据清除已启动,但此次事件无疑为 Agentic Coding(代理式编程)领域投下了一记重锤。作为拥有操作系统级权限的 AI 编程代理,如何在释放强大生产力的同时,真正践行“隐私优先”原则,已成为整个行业无法回避的根本命题。