





nginx worker 进程是安全拦截的执行单元而非决策中心,通过 lua 钩子同步校验 jwt、角色与路径规则,毫秒级响应并直触 ngx.exit(403);依托进程隔离实现租户沙箱,配合非 root 运行、资源限制与结构化错误响应保障安全可控。
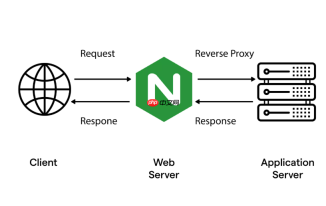
Nginx 的 Worker 进程本身不主动“处理”安全拦截逻辑,而是作为**隔离、高效、可调度的执行载体**,承载网关层鉴权与过滤规则的实际运行。它不负责策略制定或全局管理,但决定了拦截是否实时、安全、可扩展。
Worker 是权限拦截的执行单元,不是决策中心
Worker 进程在接收到请求后,于 access_by_lua* 或类似阶段(如 OpenResty 的 Lua 钩子)同步执行校验:解析 Authorization 头、验证 JWT 签名、提取 role/tenant 字段,并比对本地缓存的权限规则。整个过程必须在毫秒级完成,且不依赖下游服务——否则就失去网关拦截的意义。
- 拒绝动作必须由 Worker 直接触发(如
ngx.exit(403)),不能转发后再拦截 - 不硬编码规则,而是加载外置配置(如从 shared_dict 或 mmap 共享内存读取角色-路径映射表)
- 匹配逻辑需支持通配符(
/api/v1/users/**)和继承(team_lead → @editor),避免简单前缀判断
利用进程隔离实现租户与角色沙箱
每个 Worker 是独立内存空间,天然适合做轻量级策略隔离。可通过路由分发机制,让不同租户或角色的请求落到预加载对应规则的 Worker 组:

- 用
split_clients+map+upstream实现基于X-Tenant-ID或X-Role的软调度 - APISIX 中结合
traffic-split插件与 consumer 绑定,使每个 consumer 的权限策略仅在其关联 Worker 内生效 - 敏感操作(如
DELETE /api/v1/system)的拦截模块以只读方式加载,禁止运行时修改
安全拦截依赖 Worker 级别的资源约束与降权
Worker 的安全性不来自它写了多少逻辑,而来自它被如何运行:
- 必须以非 root 用户(如
nginx)启动,即使被 RCE 利用,也无法提权或读取系统敏感文件 - 通过
worker_rlimit_nofile和limit_conn_zone控制连接数与文件描述符,防资源耗尽型攻击 - 配合 seccomp 或容器 securityContext(如
runAsNonRoot: true)限制系统调用,防止绕过策略引擎
拦截响应要语义清晰、信息可控
Worker 返回的拒绝结果不是简单 403,而是结构化错误体,便于前端统一处理,也避免泄露内部细节:
- 标准格式:
{"code": 40302, "message": "Insufficient role permission", "required_role": "admin"} - 不返回堆栈、服务名、JWT payload、路径匹配过程等调试信息
- 对高频拒绝请求自动触发限流或告警,识别暴力探测行为


