





nginx代理实现后端接口可视化管理的核心是借助反向代理统一收敛服务入口,并通过nginx proxy manager(npm)图形界面集中配置代理规则、ssl证书、访问控制与实时监控,无需手写nginx.conf,支持http/https/tcp协议及自动let’s encrypt证书续期。
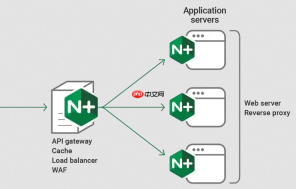
用 Nginx 代理实现后端接口的可视化管理,核心不是让 Nginx 自己“可视化”,而是借助反向代理把原本暴露在内网或非标准端口的后端服务(比如 API 接口、数据库管理工具、监控面板等),统一收敛到一个安全、可访问、带权限和 HTTPS 的入口,再配合可视化管理平台(如 Nginx Proxy Manager)完成集中配置与运维。
选对可视化代理平台
推荐使用 Nginx Proxy Manager(NPM),它不是 Nginx 本身的功能,而是一个封装了 Nginx 的 Docker 应用,提供图形界面来管理代理规则、SSL 证书、访问控制等。你不需要手写 nginx.conf,所有操作都在网页里点选完成。
- 支持 HTTP/HTTPS/TCP 协议代理,适合 REST API、WebSocket、ClickHouse HTTP 接口等场景
- 内置 Let’s Encrypt 集成,一键申请并自动续期 HTTPS 证书
- 可为每个代理主机单独设置 IP 白名单、基础认证(Basic Auth)、请求限流
- 日志实时查看 + 操作审计,谁什么时候配了哪个接口,一目了然
把后端接口接入代理流程
以一个运行在 http://127.0.0.1:8080 的 Spring Boot 后台接口为例:

- 确保该服务监听的是内网地址(如
0.0.0.0:8080或127.0.0.1:8080),且防火墙放行本地访问 - 在 NPM 界面点击 Proxy Hosts → Add Proxy Host
-
Domain Names 填你准备好的域名,例如
api.example.com(需提前将域名 DNS 解析到服务器 IP) -
Forward Hostname / IP 填
127.0.0.1,Forward Port 填8080 - 勾选 SSL → Force SSL 和 HTTP/2,点击获取证书(自动走 Let’s Encrypt)
- 保存后,访问
https://api.example.com就能直接看到你的后端接口响应
增强可视化管理能力
单纯转发还不够,真正的“可视化管理”体现在可观察、可控制、可追溯:
-
路径级路由:用多个子域名或路径区分环境,比如
dev.api.example.com转发到测试服,prod.api.example.com转发到生产服 -
访问保护:开启 Basic Auth,或在 Access List 中只允许公司办公网段(如
192.168.10.0/24)访问敏感接口 - 流量看板:NPM 仪表盘显示各代理主机的请求数、状态码分布、最近错误日志,异常突增一眼可见
- 快速启停:某个接口升级时,不用改代码或重启服务,直接在 NPM 界面禁用对应代理规则即可下线
搭配前端可视化工具一起用
如果你的后端接口本身不带 UI(如纯 RESTful API),可以进一步叠加轻量前端工具提升体验:
- 用 Swagger UI 或 Redoc 托管在 NPM 下,例如把
/docs路径代理到 Swagger 静态资源服务 - 对接 Tabix 查 ClickHouse,通过 NPM 统一暴露为
https://clickhouse.example.com,避免直接暴露 8123 端口 - 集成 Grafana 或 Kibana,用 NPM 做统一入口 + 认证网关,省去每个工具单独配登录


