





nginx安全核心在于master/worker进程职责分离:master以root绑定端口并管理信号,worker必须降权为专用低权限用户(如nginx),实现权限隔离、连接限流与平滑运维。
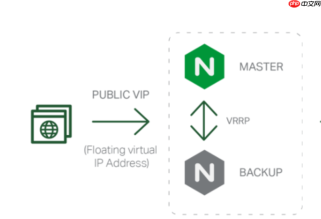
不从“存储架构”出发——Nginx 本身没有底层持久化存储层,它不管理数据库、不写入业务数据、也不自带磁盘缓存引擎(proxy_cache 是基于文件系统的临时缓存,非核心存储架构)。所谓“底层存储架构”是常见误解。真正需要聚焦的,是 进程职责分离带来的权限隔离、资源边界与控制平面纵深。现代化项目中的防御内核,就扎根于 Master 与 Worker 的分工逻辑中。
权限降级:用最小权限约束Worker生命周期
Master 必须以 root 启动(绑定 80/443),但 Worker 绝不能继承该权限。这是第一道硬隔离:
- 创建专用低权用户(如
nginx或www-data),禁用登录 shell:useradd -r -s /sbin/nologin nginx - 在
nginx.conf主块明确指定:user nginx nginx; - 效果:即使 Worker 因漏洞被 RCE 利用,攻击者只能以
nginx身份操作,无法修改系统配置、读取其他用户文件、执行sudo或写入/etc目录
连接与请求的双层限界:Worker 是资源守门员
Worker 进程不自动限流,但它是所有显式限流策略的唯一执行体。防御有效性取决于是否把策略锚定在 Worker 级别:

-
limit_conn_zone $binary_remote_addr zone=addr:10m;—— 按客户端 IP 建立连接计数器,内存驻留,跨 Worker 共享 -
limit_req zone=ip_limit burst=15 nodelay;—— 在 location 中启用漏桶限速,burst 决定排队深度,nodelay 控制是否允许瞬时突增 -
worker_connections 4096;+worker_rlimit_nofile 65535;—— 设定单 Worker 最大并发连接数,并确保系统文件描述符上限匹配,避免 accept 失败导致连接静默丢弃
Master 的信号治理能力:构建可审计、可灰度的运维防线
Master 是唯一响应外部信号的入口,所有安全敏感的操作都应通过它触发,而非直接 kill 或重启:
-
kill -HUP $(cat /var/run/nginx.pid)→ 平滑重载配置:新 Worker 启动后才停旧 Worker,零中断更新安全规则(如新增denyIP 段) -
kill -USR1 $(cat /var/run/nginx.pid)→ 重新打开日志:配合 logrotate 实现无丢失日志切割,保障攻击行为可追溯 -
kill -USR2 + kill -WINCH→ 平滑升级 Nginx 二进制:修复高危 CVE(如 CVE-2021-23017)时无需服务中断,规避升级窗口期风险
事件模型与系统协同:防御链延伸至内核层
Worker 的高效依赖于事件驱动模型,而该模型的稳定性直接受操作系统参数影响。防御必须向下穿透一层:
- 启用
epoll(Linux)并关闭accept_mutex(高并发下减少锁竞争):events { use epoll; accept_mutex off; } - 调大内核连接队列:
net.core.somaxconn = 65535(避免 SYN 队列溢出被 SYN Flood 利用) - 加速 TIME_WAIT 回收:
net.ipv4.tcp_tw_reuse = 1,配合合理tcp_fin_timeout,缓解连接耗尽型 DDoS


