





nginx通过模块化方式在前端埋点sdk接入层实现智能过滤:先用realip_module+geoip2还原真实ip并识别异常asn/国家,再结合header指纹与ua特征动态判定代理行为,最后通过可插拔配置限流或拦截,并与sdk协同验签增强可信度。
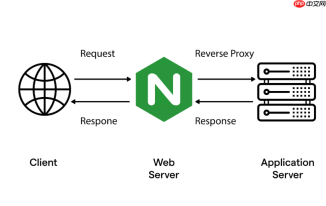
通过 Nginx 模块化方式在前端埋点 SDK 数据接入层做智能过滤,核心思路是:**在请求到达业务服务前,由 Nginx 基于真实客户端特征识别并拦截异常代理流量,而非依赖前端 SDK 自身逻辑(易被绕过)或后端兜底(增加无效负载)**。
利用 $realip_remote_addr + GeoIP2 精准识别真实来源
Nginx 默认的 $remote_addr 是上游代理 IP,不可信。需配合 ngx_http_realip_module 和 GeoIP2 模块 还原真实客户端 IP,并查其地理位置、ASN、网络类型等维度:
- 启用 set_real_ip_from 明确可信代理段(如 CDN、WAF 的出口 IP 段),避免伪造 X-Forwarded-For
- 用 geoip2 指令加载 MaxMind DB,提取字段如 $geoip2_data_country_iso_code、$geoip2_data_asn_organization
- 对来自 IDC/云厂商 ASN(如 Alibaba Cloud、AWS、OVH)、或匿名代理国家(如 RU、RO、MN)的请求,打标记或直接拒绝
结合请求指纹动态识别非正常代理行为
仅靠 IP 不够——高匿代理可模拟真实用户 IP。需叠加轻量级行为指纹,在 Nginx 层做实时判定:

PigX UI 前端开发
下载
PigX UI Pro 前端开发指南 - Vue 3 + TypeScript + Element Plus。当用户提到 PigX UI、PigX 前端、lgb-mgui 项目、Vue 3 企业级后台开发、Element Plus 后台开发时使用此技能。
- 提取并哈希关键 Header 组合:$http_user_agent:$http_accept_language:$http_sec_ch_ua_platform,生成请求指纹
- 用 map 指令预定义常见爬虫/自动化工具 UA 特征(如 “HeadlessChrome”、“python-requests”、“selenium”)
- 对无 Referer + 非标准 Accept 头 + UA 含 “bot” 且 Sec-CH-UA 缺失的组合,触发限流或返回 403
模块化配置实现可插拔式过滤策略
将规则解耦为独立配置文件,便于按业务灰度开关:
- 新建 /etc/nginx/conf.d/antibot-filter.conf,内含 map 定义、变量赋值、条件判断
- 在 location 块中用 if ($bad_proxy = 1) { return 403; },或用 limit_req 限速降权
- 通过 include antibot-filter.conf; 引入埋点接口路径(如 /collect.js /v1/log),不影响其他静态资源
与前端 SDK 协同增强可信度
Nginx 层过滤不是万能的,需和 SDK 约定简单协同机制提升鲁棒性:
- SDK 上报时携带轻量校验字段,如 ts_sign = hmac_sha256(ts + salt, secret),Nginx 用 nginx-module-lua 或 nginx-http-shibboleth-module 验签
- 对缺失必要字段(如 x-sdk-version、x-timestamp)或时间戳偏差 >30s 的请求直接丢弃
- 将清洗后的可信请求打标(如 add_header X-Clean-Log "1";),供后端区分处理
前端入门到VUE实战笔记:立即使用
在学习笔记中,你将探索 前端 的入门与实战技巧!


