





nginx实现内网服务安全外网访问的核心是反向代理+https加密+访问控制:外网用户→nginx(443端口,ssl终止)→内网服务(如192.168.1.100:8080),通过proxy_pass转发并设置x-real-ip等头传递真实信息,配合hsts、限流、防火墙白名单等加固措施。
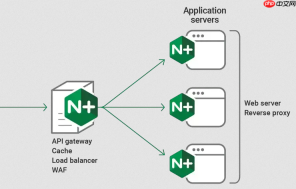
用 Nginx 实现内网服务的安全外网访问,核心是配置反向代理 + HTTPS 加密 + 访问控制,而不是正向代理。正向代理用于“内网机器出网”,而你需求的是“外网用户安全访问内网服务”,这属于典型的反向代理场景。
明确角色与网络流向
外网用户 →(HTTPS 请求)→ 公网服务器(Nginx)→(HTTP 或 HTTPS)→ 内网服务(如 192.168.1.100:8080)
Nginx 在这里不转发客户端身份,而是代表后端服务对外提供统一入口,隐藏内网拓扑和真实 IP。
基础反向代理配置(含 HTTPS 终止)
在 /etc/nginx/conf.d/your-service.conf 中写入:

server {
listen 443 ssl;
server_name service.example.com;
ssl_certificate /path/to/fullchain.pem;
ssl_certificate_key /path/to/privkey.pem;
ssl_protocols TLSv1.2 TLSv1.3;
ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256;
location / {
proxy_pass http://192.168.1.100:8080;
proxy_set_header Host $host;
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
proxy_set_header X-Forwarded-Proto $scheme;
proxy_redirect off;
}
}
server {
listen 80;
server_name service.example.com;
return 301 https://$host$request_uri;
}
关键安全加固项
- 必须使用可信 SSL 证书(Let’s Encrypt 免费可用),禁用自签名证书用于生产环境
- 开启 HSTS:在 443 server 块中添加 add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always;
- 限制请求头与方法:用 limit_except GET POST HEAD { deny all; } 防止非必要 HTTP 方法
- 设置超时与缓冲区:加入 proxy_connect_timeout 10s;、proxy_read_timeout 30s;、client_max_body_size 10M;
- 若内网服务本身支持 HTTPS,可将 proxy_pass 改为 https://192.168.1.100:8443,实现双段加密(Nginx 到内网也走 TLS)
进阶防护建议
仅靠 Nginx 反向代理还不够安全,需叠加以下措施:
- 防火墙限制:云服务器安全组或 iptables 仅放行 443(及必要管理端口),禁止直接暴露内网服务端口
- 访问控制:用 allow/deny 指令或第三方模块(如 nginx-http-auth-pam)做 IP 白名单或账号认证
- 防爬与限流:启用 limit_req_zone 防暴力请求,配合 limit_req 控制单 IP 并发
- 日志审计:记录 $remote_addr、$request、$status、$upstream_addr,便于溯源
- WebSocket 支持:若服务含 ws/wss,需额外加 proxy_http_version 1.1; 和 proxy_set_header Upgrade $http_upgrade; 等指令


