





nginx 不参与前端沙箱隔离,无法拦截 js 运行时非法配置篡改;其作用限于 http 层路由、权限控制、静态响应替换与安全头设置,真正的沙箱逻辑必须由浏览器端 proxy 等机制实现。
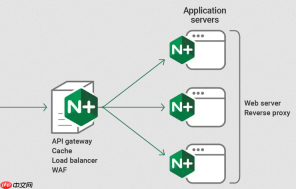
微前端沙箱隔离中,Nginx 不直接参与 JavaScript 执行时的沙箱逻辑(如 Proxy 拦截、全局变量隔离),它无法识别或拦截运行时的非法配置篡改(比如子应用动态修改 window.__MICRO_APP_ENV 或覆盖 history.pushState)。所谓“Nginx 核心过滤模块精准识别并拦截跨应用非法配置篡改”,本质上存在概念错位——Nginx 是反向代理与 HTTP 层网关,工作在请求/响应阶段,不解析、不执行、也不感知前端运行时状态。
明确 Nginx 的能力边界
Nginx 可以在 HTTP 传输链路中做以下可控操作:
- 基于请求头(如
X-Micro-App-Name、Origin)或路径前缀(如/app-a/)做路由分发与权限控制 - 通过
map、if+return或auth_request模块校验请求合法性(例如拒绝未授权子应用访问主应用配置接口) - 使用
sub_filter或第三方模块(如nginx-http-js-filter)对响应体做静态字符串替换(如注入沙箱初始化脚本),但无法动态分析 JS 内容是否被篡改 - 通过
add_header强制设置安全头(如Content-Security-Policy),限制子应用脚本行为范围
真正需要拦截的“非法配置篡改”应由前端沙箱承担
跨应用的配置篡改(如污染 shared config、劫持通信总线、覆盖全局生命周期钩子)属于运行时行为,必须在浏览器端防御:

PigX UI 前端开发
下载
PigX UI Pro 前端开发指南 - Vue 3 + TypeScript + Element Plus。当用户提到 PigX UI、PigX 前端、lgb-mgui 项目、Vue 3 企业级后台开发、Element Plus 后台开发时使用此技能。
- 采用 Proxy + withCompartments 方案(如 qiankun 的沙箱)隔离
window、document、location等关键对象 - 对微应用间通信(如
micro-app:emit)做白名单校验,拒绝非注册事件名或非法 payload 结构 - 主应用加载子应用前,冻结共享配置对象(
Object.freeze(config)),并在沙箱中只暴露只读代理 - 利用
import-map和module federation的 scope 隔离机制,避免依赖版本冲突导致的隐式篡改
Nginx 可辅助加固的典型场景
虽不能拦截 JS 运行时篡改,但可堵住部分攻击入口:
-
拦截非法子应用资源请求:配置
location ~ ^/app-[a-z]+/.*\.(js|css|json)$,结合valid_referers或 JWT token 校验,防止未授权应用加载或伪造配置文件 -
阻断越权配置下发接口:将
/api/config接口代理到主应用服务,并用auth_request调用鉴权服务,只允许指定 appKey 的请求通过 -
剥离危险响应头:用
proxy_hide_header移除子应用可能注入的Access-Control-Allow-Origin: *或Set-Cookie,防止其绕过主应用管控 - 强制 HTTPS + HSTS,避免中间人篡改 HTML 入口或注入恶意脚本
不推荐也不可行的做法
试图让 Nginx “识别 JS 中的非法赋值”或“检测 window.xxx = yyy 是否越界”是无效的:
- Nginx 没有 JS 解析引擎,
sub_filter只能做正则替换,无法理解语法上下文 - 启用
lua-resty-waf或自定义 Lua 脚本做 AST 分析,性能开销巨大且极易误判,违背网关定位 - 把沙箱逻辑下沉到 Nginx,会导致职责混乱、调试困难、升级受阻,也违背微前端“前端自治”原则
沙箱隔离的核心在浏览器,Nginx 的角色是守门人而非裁判员。把该由 JS 沙箱做的事交给 Nginx,就像让快递员检查你家冰箱里食物是否变质——他能拦下可疑包裹,但没法判断你做的菜有没有加错盐。
前端入门到VUE实战笔记:立即使用
在学习笔记中,你将探索 前端 的入门与实战技巧!


