





nginx没有进程隔离机制,其兜底能力源于静态配置韧性、健康检查与fallback设计:通过upstream健康检查自动降级、map+try_files实现无依赖静态兜底、stub_status+自动reload防止配置雪崩。
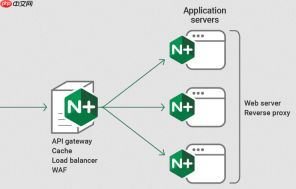
nginx 本身没有“进程隔离机制”这一设计概念——它采用的是多进程模型(master-worker),worker 进程间共享配置但内存不互通,本质是操作系统级的进程隔离,并非为“动态路由兜底”专门设计的功能。把 nginx 当作低代码平台中动态路由失效时的安全网关,关键在于利用其静态配置韧性 + 健康检查 + fallback 能力,而非依赖所谓“进程隔离”。
用 upstream + health_check 实现后端动态路由的自动降级
低代码平台常将路由规则写入数据库或配置中心,一旦该服务不可用,前端请求就会 502/503。nginx 可通过 upstream 模块配合主动健康检查,自动剔除失活节点,并把流量导向预设的兜底服务:
- 定义两个 upstream:一个指向动态路由决策服务(如 /api/route-resolver),另一个指向静态 fallback 服务(如内置的 default-router 或 mock 服务)
- 对动态路由 upstream 启用 health_check,间隔 2s、失败 2 次即标记 down;同时设置 max_fails=2 fail_timeout=30s
- 在 location 中用 proxy_next_upstream error timeout http_502 http_503,让失败请求自动流转到 fallback upstream
用 map + try_files 构建无服务依赖的静态路由兜底链
当动态路由服务完全宕机,连健康检查都收不到响应时,可退化为基于 URI 路径前缀的本地 fallback 策略:

- 用 map 指令将常见路径映射到预置的 fallback 文件或内部 location(如 /app/* → @static_fallback)
- 在对应 location 中使用 try_files /fallback/index.html =404,返回统一兜底页,避免暴露后端状态
- 所有 fallback 资源打包进 nginx 静态目录,与主服务解耦,物理上不依赖任何外部进程
用 stub_status + 自动 reload 防止配置雪崩
低代码平台常支持热更新路由配置,若新规则语法错误或触发循环重定向,可能使 nginx worker 异常退出。需加一层保护:
- 启用 stub_status,配合外部脚本每 5 秒采集 worker 数量和 active connection 数,突降即告警
- reload 前先用 nginx -t 校验,失败则回滚至上一版配置(建议用 git 管理 conf 版本)
- 限制单次 reload 最大 worker 重启数(通过 worker_rlimit_nofile 和 worker_connections 控制资源水位)
避免混淆:进程隔离 ≠ 安全兜底
nginx worker 进程崩溃只会导致部分连接中断,master 会拉起新进程——这属于容错,不是“隔离保障”。真正兜底能力来自:
- 配置层面的冗余(upstream 多实例 + fallback)
- 资源层面的分离(静态 fallback 不走代理、不依赖后端)
- 运维层面的可观测(status 接口 + 日志采样 + reload 审计)


