





nginx https安全检测需先终止tls再明文检测:配置证书与协议、禁用会话复用、透传tls元信息;基于sni/alpn分流校验、客户端证书验证;在location中用限速、lua脚本等做动态检测;后端对接须启用ssl验证并保障ip可信传递。
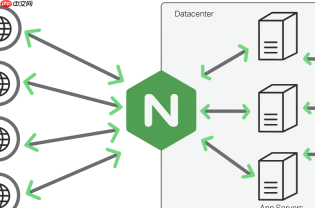
为 Nginx 配置 HTTPS 环境下的自动安全流量检测,关键在于“先解密、再判断、后处置”——所有检测逻辑必须运行在 TLS 终止之后的明文上下文中,不能依赖透传式代理或未解密的 TCP 层数据。
完成 TLS 终止是检测前提
HTTPS 流量检测无法在加密通道中直接进行。Nginx 必须主动终止 TLS,才能获取 SNI、ALPN、HTTP 头、URI、证书等可分析字段:
- 配置
ssl_certificate和ssl_certificate_key,启用ssl_protocols TLSv1.2 TLSv1.3 - 关闭会话复用:
ssl_session_cache off或严格限制大小(如shared:SSL:1m),防止绕过首次检测 - 若需识别真实客户端 IP(尤其经云 LB 中转时),开启
proxy_protocol on并确保 upstream 支持该协议 - 禁用弱密码套件,设置
ssl_ciphers HIGH:!aNULL:!MD5:!RC4,避免因协议降级导致检测失效
基于 HTTPS 特征做初筛与标记
利用 TLS 握手阶段和 HTTP 请求阶段的可信元数据,快速区分正常流量与可疑行为:

- 按 SNI 分流:用
map $ssl_server_name $backend将不同域名路由到对应清洗/检测策略的 upstream - 校验 ALPN 协议:只允许
h2或http/1.1,拒绝伪造值(如badproto),可通过if ($ssl_alpn_protocol != "h2" && $ssl_alpn_protocol != "http/1.1") { return 444; } - 启用客户端证书验证(高敏接口):配置
ssl_client_certificate和ssl_verify_client optional,在 Lua 脚本中检查$ssl_client_verify == "SUCCESS"及 SAN 字段合法性 - 透传 TLS 元信息:用
proxy_set_header X-TLS-Version $ssl_protocol、X-Cipher $ssl_cipher、X-Client-Cert-Hash(SHA256 截断)供后端检测服务建模
在明文请求层实施动态检测逻辑
所有限速、UA 过滤、路径拦截等操作,必须放在 location 块内,且依赖解密后的变量:
- 限速不单靠 IP:
limit_req zone=by_fingerprint burst=5,配合 OpenResty 的$ssl_client_fingerprint或自定义证书哈希,防代理池绕过 - UA 检查需叠加 HTTP/2 行为分析:统计单位时间内
$http2帧数量与$request_length关系,异常高频小帧可能是扫描器 - 对敏感路径(如
/admin、/api/v1/login)启用 Lua 脚本做实时规则匹配,例如检查 Referer、Cookie 签名、请求头完整性 - 重写或拦截动作(
return、rewrite ... break)必须在 SSL handshake 完成后触发,不可置于 server 块顶层
对接后端检测服务并保障链路可信
Nginx 自身适合轻量级初筛,深度检测建议交由专用服务,但转发过程必须保持安全上下文:
- 后端健康检查使用明文
/healthz端点(推荐独立非 TLS 端口),避免 TLS 层干扰判断 - 若走 HTTPS 后端,务必开启
proxy_ssl_verify on,指定proxy_ssl_trusted_certificate和proxy_ssl_name,防止中间人或证书过期导致误判 - 通过
proxy_set_header X-Forwarded-For $remote_addr和X-Real-IP传递原始 IP,同时用set_real_ip_from配合云厂商可信网段还原真实来源 - 定期用脚本监控证书有效期(如
openssl x509 -in cert.pem -noout -dates),提前 30 天告警,避免检测链路因证书失效中断


