





nginx本身不支持网络层透明代理,所谓“透明”多为误称,实际是反向代理或正向代理;真正透明需iptables+tproxy组合实现,而业务中常用x-forwarded-for透传真实ip或stream模块做ssl passthrough。
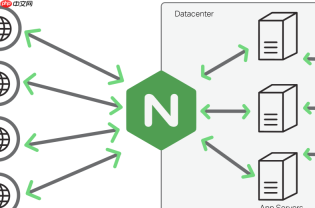
Nginx 本身不支持网络层意义上的“透明代理”(Transparent Proxy),即无法像 iptables + TPROXY 那样在不修改客户端原始目的 IP 的前提下完成四层截获与转发。所谓“Nginx 透明代理”,绝大多数情况是误称,实际指反向代理配合客户端无感知访问,或通过特定配置模拟部分透明行为(如透传真实客户端 IP、SSL Passthrough 等)。真正需求通常分两类:一是让后端看到真实用户 IP;二是让流量不经客户端显式配置就经过 Nginx 中转(即“透明感”)。下面按实用场景拆解:
后端服务获取真实客户端 IP
这是最常被当作“透明”的核心诉求。默认反向代理下,后端只看到 Nginx 的 IP。要解决,需组合两步:
-
Nginx 主动传递 IP 头
在location块中添加标准头字段:proxy_set_header X-Real-IP $remote_addr; proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for; proxy_set_header X-Forwarded-Proto $scheme;
后端应用(如 Node.js、Python Flask)需主动读取这些头来还原原始 IP。
-
Nginx 绑定客户端 IP(需 root + 内核支持)
若后端必须直接看到$remote_addr作为 TCP 源 IP(而非靠 HTTP 头),可启用proxy_bind:location / { proxy_pass http://192.168.10.5:80; proxy_bind $remote_addr transparent; }⚠️ 注意:该功能要求
- Nginx 必须以 root 运行;
- 编译时启用
--with-stream_realip_module; - Linux 内核开启
net.ipv4.ip_forward = 1; - 仅适用于 stream 模块(TCP/UDP)或高版本 http 模块(≥1.11.3),且仍受限于用户态转发本质。
实现 HTTPS 流量的“类透明”转发(SNI 路由)
当需要代理多个 HTTPS 域名,又不想终止 TLS(即不装证书、不解密),可用 stream 模块做 SSL Passthrough:

-
启用 SNI 提取与路由
在stream { }块中配置:map $ssl_preread_server_name $upstream { example.com 192.168.1.100:443; api.example.org 192.168.1.101:443; default 127.0.0.1:443; } server { listen 443; ssl_preread on; proxy_pass $upstream; proxy_timeout 1s; }✅ 前提:编译 Nginx 时加入
--with-stream_ssl_preread_module;
❌ 局限:无法读取 URL 或 HTTP 方法,仅靠 Client Hello 中的域名做转发。
用反向代理模拟“无感接入”
多数业务所谓“透明”,其实是希望客户端仍访问原域名和路径,无需改配置。这时只需标准反向代理:
-
统一入口,路径分流
server {
    listen 80;
    server_name app.example.com;

    location / {
        root /var/www/frontend;
        try_files $uri $uri/ /index.html;
    }

    location /api/ {
        proxy_pass http://backend-api:3000/;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
客户端访问
http://app.example.com/api/users,Nginx 自动把/api/后路径转发给后端,前端页面完全无感知。
不推荐的做法:强行套用“透明代理”概念
- 把正向代理(client 显式配置 proxy)叫透明代理——实际是 client 知道代理存在;
- 用
proxy_bind transparent却不配内核规则和权限——必然失败; - 期望 Nginx 解密 HTTPS 再转发——它不是中间人,也不该承担证书信任链风险。
真需要网络层透明(如网关级审计、强制重定向),应优先考虑 iptables + TPROXY + 用户态程序,Nginx 更适合作为七层代理或 TLS 终止点。


