





nginx事件循环默认启用且不可禁用,由events块、worker进程模型及底层事件驱动机制共同构成;核心调优参数包括use(如epoll)、worker_connections、multi_accept、accept_mutex,配合cpu绑定与避免阻塞操作可提升效率。
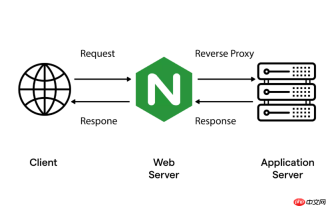
Nginx 的事件循环不是靠单独配置“开启”或“关闭”的功能模块,而是由 events 块 + 工作进程模型 + 底层事件驱动机制 共同构成的运行时行为。它默认启用、不可禁用,但可通过关键参数调优其效率和承载能力。
明确事件循环依赖的核心配置项
事件循环实际运行在每个 worker 进程内部,它的表现直接受以下几项控制:
-
use 指令:显式指定底层事件通知机制(如
epoll),Linux 下必须设为epoll才能发挥异步非阻塞优势;不写则自动选择,但建议显式声明以避免误用低效模型(如select) -
worker_connections:决定单个 worker 能同时监听和处理多少个 socket 连接。值越大,事件循环可管理的并发连接越多,但受限于系统文件描述符上限(
ulimit -n) -
multi_accept:设为
on后,worker 在一次事件唤醒中尽可能多地 accept 新连接,减少轮询延迟,提升吞吐 -
accept_mutex:设为
on可防止多个 worker 同时争抢新连接(惊群效应),让事件分发更均衡
绑定 CPU 提升事件循环执行效率
事件循环是单线程运行的,若 worker 进程频繁在不同 CPU 核心间切换,会导致 L1/L2 缓存失效,拖慢事件处理速度。因此需配合:

- worker_processes auto 或设为物理核心数(如 8)
-
worker_cpu_affinity auto(推荐)或手动绑定,例如 4 核机器写成:
worker_cpu_affinity 0001 0010 0100 1000;
这样每个 worker 固定在一个核上运行,事件循环的指令缓存、socket 状态缓存命中率更高,响应更稳定。
避免阻塞操作干扰事件循环
事件循环本身是非阻塞的,但某些操作(如大文件同步读、DNS 解析、SSL 握手)仍可能意外阻塞。要保障循环不卡顿:
- 启用 thread pool 处理耗时文件 I/O(需在 http 块中配置):
thread_pool default threads=32 max_queue=65536;location /static/ { aio threads; sendfile on; } - 反向代理场景下,用
proxy_buffering on和合理设置proxy_buffers,避免上游响应慢导致 worker 长时间等待 - 禁用阻塞式 DNS 解析:确保
resolver指令后跟valid参数,并优先使用 systemd-resolved 或本地缓存 DNS
验证事件循环是否高效运转
仅看配置不够,还需观察实际运行效果:
- 用
nginx -t确认语法正确,再nginx -V查看编译时是否启用了--with-threads(线程池支持)和--with-file-aio(异步文件 I/O) - 压测时监控
nginx stub_status输出中的Active connections和Reading/Writing/Waiting比例:Waiting 高说明长连接多、事件循环空闲充分;Writing 持续满载则可能是后端或网络瓶颈 - 用
pidstat -t -p $(pgrep nginx)观察各 worker 线程的 CPU 利用率是否均衡,有无某核长期 100% 占用


