





nginx https权限访问设置指基于ip、身份、路径或协议的访问控制策略,需与https协同设计;包括:①按ip精准控制(allow/deny+real_ip配置);②http基本认证(.htpasswd权限640);③限制http方法与危险路径;④https强制与降级防护。
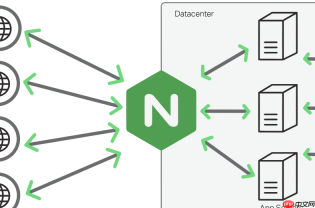
Nginx HTTPS 配置中,“权限访问设置”不是指配置文件自身的 Linux 文件权限(如 chmod 644),而是指通过 Nginx 配置主动控制哪些客户端能访问哪些资源——即基于 IP、用户身份、路径或协议的访问控制策略。这些策略必须与 HTTPS 安全上下文协同设计,不能仅靠加密掩盖访问漏洞。
以下四类关键权限访问优化方式,兼顾安全性与实用性:
按 IP 实施精准访问控制
适用于管理后台、API 内部接口等敏感路径:
- 使用
allow/deny指令组合,规则自上而下匹配,最后必须显式写deny all; - 示例(只允许运维网段访问
/admin):location /admin { allow 10.10.5.0/24; allow 2001:db8::/64; deny all; } - 注意:若启用 CDN 或反向代理,需用
set_real_ip_from+real_ip_header正确识别原始客户端 IP,否则allow/deny会失效。
为敏感路径添加 HTTP 基本认证
适合快速保护调试页、监控端点(如 /status、/metrics):
- 生成密码文件(推荐
openssl passwd -apr1或htpasswd -B):printf "admin:\$(openssl passwd -apr1 'mypass123')\n" > /etc/nginx/.htpasswd
- 在 location 中启用:
location /status { auth_basic "Restricted Area"; auth_basic_user_file /etc/nginx/.htpasswd; } - ✅ 关键提醒:务必确保
.htpasswd文件权限为640,属主为root,属组为nginx,防止被 Web 访问泄露。
限制非必要 HTTP 方法与危险路径
防范扫描与误操作,尤其在 HTTPS 环境中更需严控:
- 禁用
PUT、DELETE、TRACE等非常用方法:if ($request_method !~ ^(GET|HEAD|POST|OPTIONS|PATCH)$ ) { return 405; } - 阻止访问配置文件、日志、备份等敏感路径:
location ~* \.(conf|log|bak|swp|ini|git|env)$ {
  deny all;
}
location ~ /\. {
  deny all;
}
结合 HTTPS 强制策略做访问降级防护
避免因配置疏漏导致明文暴露:
-
所有 HTTPS server 块内禁用
http协议访问:server { listen 443 ssl http2; server_name example.com; # 显式拒绝非 HTTPS 请求头(防 X-Forwarded-Proto 被篡改) if ($scheme != "https") { return 301 https://$server_name$request_uri; } # 可选:对特定 location 强制 require client cert(双向 TLS) # ssl_client_certificate /etc/nginx/client-ca.crt; # ssl_verify_client on; } 同时确保 HTTP server 块仅做 301 跳转,不提供任何内容服务。

不复杂但容易忽略


