





实现基于特定 cookie 的个性化缓存策略,需将选定的稳定、非敏感 cookie 值(如 user_theme)嵌入缓存键,配合短/长 ttl、fallback 机制及 x-cache-by-cookie 等调试标识,兼顾粒度控制与一致性。
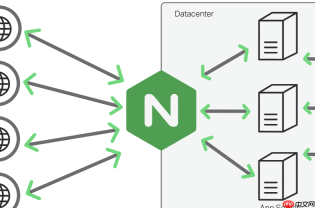
实现基于特定 Cookie 的个性化缓存策略,核心在于让缓存系统能识别并区分不同用户的 Cookie 值,从而为每个值生成独立的缓存副本。这不是简单地“存一份”,而是让缓存键(cache key)中包含目标 Cookie 的值,确保相同 Cookie 得到一致响应,不同 Cookie 不互相干扰。
明确要缓存的 Cookie 字段
先确认哪个 Cookie 承载个性化标识,比如 user_theme、preferred_language 或 is_mobile。避免用会频繁变动或含敏感信息的 Cookie(如 session_id、token),防止缓存污染或安全风险。字段名需固定、可预测,且服务端能稳定读取。
在缓存键中嵌入 Cookie 值
无论使用内存缓存(如 ASP.NET Core MemoryCache)、分布式缓存(Redis)还是 HTTP 代理缓存(Nginx、CDN),都要把 Cookie 值作为缓存键的一部分:

- ASP.NET Core 中,可在
IOutputCachePolicy或自定义VaryBy逻辑里读取HttpContext.Request.Cookies["user_theme"],拼入缓存键; - Nginx 中用
map指令提取 Cookie 并构造变量,再在proxy_cache_key中引用,例如:$scheme$request_method$host$request_uri$cookie_user_theme; - 前端配合时,若用 Service Worker 缓存 HTML,也可在 fetch 事件中读取
document.cookie并动态选择缓存策略。
控制缓存粒度与生命周期
个性化缓存容易导致缓存碎片化,需合理设定:
- 对高变动值(如实时偏好开关),缓存时间宜短(如 30 秒–5 分钟);
- 对低频变更值(如语言、主题),可设较长 TTL(如 1 小时–24 小时);
- 避免为每个 Cookie 值无限扩容缓存,可设置最大条目数或启用 LRU 清理;
- 当 Cookie 值非法或为空时,应 fallback 到默认缓存键,防止缓存击穿。
兼顾一致性与调试能力
用户可能在多设备、多浏览器间切换,需注意:
- 在响应头中添加
X-Cache-By-Cookie: user_theme=dark等标识,便于排查缓存命中逻辑; - 清除 Cookie 后,应主动使对应缓存失效(如通过 Redis 的 key pattern 删除,或触发缓存 purge 接口);
- 若后端支持,可将 Cookie 值写入
Vary响应头(如Vary: Cookie),但更推荐精确指定字段(Vary: X-User-Theme),减少误判。





