





要让api接口在https环境下真正安全,需在nginx中落实传输加密、身份可信、访问可控、行为可溯四层能力:正确配置证书链与私钥权限,按环境隔离子域名及配置,启用hsts等安全响应头,并补充ip白名单、路径拦截、限流及可选双向认证。
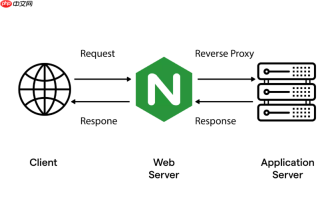
要让 API 接口在 HTTPS 环境下真正安全,不能只配个证书就完事。核心是把传输加密、身份可信、访问可控、行为可溯四层能力都落到 Nginx 配置里。
正确加载并验证 TLS 证书
证书不是“放上去就能用”,必须确保:
- 使用完整证书链:把域名证书和中间证书合并为一个 .crt 文件,顺序是域名证书在前、中间证书在后;
- 私钥无密码且权限合理:执行 openssl rsa -in key_with_pass.key -out key_without_pass.key 移除密码,再设权限为 644;
- 路径用绝对路径,并确认 Nginx worker 进程(通常是 www-data 或 nginx 用户)有读取权限;
- 用 openssl x509 -in your_domain.crt -text -noout 检查证书是否匹配域名、未过期、SAN 正确。
按环境隔离配置,杜绝混用
开发、预发、生产必须严格分离,不能靠路径或参数判断环境:

- 每个环境独占子域名,如 dev.api.example.com、staging.api.example.com、api.example.com;
- 每个 server 块绑定专属证书、独立 proxy_pass 后端地址、独立日志路径;
- 注入可信环境标识头:proxy_set_header X-Env dev;(不能依赖客户端传的 X-Env);
- 禁用泛域名证书(如 *.example.com)用于多环境,避免证书跨环境信任风险。
启用关键安全响应头与传输策略
仅加密不够,还要防篡改、防降级、防信息泄露:
- 强制 HSTS:add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always;;
- 限制内容类型嗅探:add_header X-Content-Type-Options nosniff;;
- 防止点击劫持:add_header X-Frame-Options DENY;;
- 启用 CSP(至少基础策略):add_header Content-Security-Policy "default-src 'none'; script-src 'self'; connect-src 'self';";
补充访问控制与防护层
HTTPS 是底座,不是防火墙:
- 对敏感接口做 IP 白名单,例如管理类 API 只允许内网段:allow 10.0.0.0/8; deny all;;
- 拦截危险路径:location ~ ^/api/(debug|admin|config) { return 403; };
- 开启基础限流(按 IP):limit_req zone=api_limit burst=10 nodelay;;
- 若需更高安全等级,可启用双向认证:配置 ssl_client_certificate(你自己的 CA 证书) + ssl_verify_client on;,客户端必须提供对应 CA 签发的证书。
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!


