





nginx https容灾备份核心是分层防护:ssl私钥须单独gpg aes256加密并离线验证;证书与配置分离存储于跨区s3+kms;恢复前强制离线校验签名、哈希、密钥及证书有效性,并通过nginx -t和curl -ivk双检确保tls握手成功。
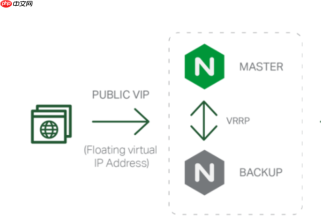
优化 Nginx HTTPS 配置的容灾与备份恢复,核心不是堆砌功能,而是让关键资产——SSL 私钥、证书链、加密配置、上游逻辑——在故障时可验证还原、不被泄露、不因单点失效而瘫痪。重点在于分层防护:配置本身要防篡改,备份过程要防窃取,恢复路径要防误操作。
HTTPS 配置必须分离存储与独立加密
SSL 私钥是 HTTPS 的命门,绝不能和普通配置混存或明文备份:
- 私钥文件(如 /etc/ssl/private/example.com.key)必须单独提取,用 GPG AES256 对称加密生成 .gpg 文件,口令通过环境变量注入或交互输入,禁止写入脚本;
- 证书文件(.crt、.pem、fullchain.pem)可与配置打包,但需校验完整性:生成 SHA256 校验值并签名(gpg --clearsign checksums.sha256);
- Nginx 配置中涉及 TLS 的关键段(如 ssl_certificate、ssl_certificate_key、ssl_protocols、ssl_ciphers)建议集中到独立 conf 文件(如 /etc/nginx/tls/main.conf),便于精准备份与灰度更新。
备份存储必须满足物理与权限隔离
本地备份等于无备份,尤其对 HTTPS 资产:

- 禁用服务器本地磁盘存储(包括 /backup、/tmp、Docker 卷挂载点),哪怕设置了 chmod 600;
- 优先使用跨区域对象存储(如 AWS S3 us-east-1 + KMS 加密 + 桶策略限制仅允许 PutObject),上传账号禁用 ListBucket 和 DeleteObject 权限;
- 若用 MinIO 或自建 S3 兼容服务,必须启用服务端加密(SSE-S3 或 SSE-KMS),且密钥由外部 KMS 托管,不与 Nginx 服务器共用凭证。
恢复流程强制离线验证与双检机制
恢复不是覆盖文件就结束,HTTPS 错误可能静默生效(如私钥错位、证书链断裂、cipher 不匹配):
- 恢复前:在离线环境(如临时 Docker 容器或隔离 VM)中执行 gpg --verify backup.gpg && sha256sum -c checksums.sha256;
- 解密后:用 openssl x509 -in fullchain.pem -text -noout 确认证书有效期与域名,用 openssl rsa -in example.com.key -check -noout 验证私钥完整性;
- 覆盖配置后:运行 nginx -t 检查语法,再用 curl -Ivk https://localhost 验证 TLS 握手成功、证书可信、HTTP 响应头正常——这一步能发现 80% 的恢复遗漏问题。
容灾切换需绕过证书绑定依赖
当主 Nginx 故障需切至备用节点时,HTTPS 不能因证书路径或权限差异失败:
- 所有节点统一私钥路径(如固定为 /etc/ssl/private/nginx.key),避免配置中硬编码主机名路径;
- 使用 upstream + backup 时,确保主备节点的证书与私钥内容完全一致,且文件权限(600)、属主(root:root)严格同步;
- 若搭配 Keepalived 实现 VIP 切换,务必在 Keepalived 检测脚本中加入 openssl s_client -connect 127.0.0.1:443 -servername example.com /null 2>&1 | grep "Verify return code: 0",仅当 TLS 握手真正成功才认为服务健康。


