





map仅负责变量映射,访问控制需结合if、proxy_pass等指令实现“判断→标记→执行”三步;常见应用包括按http方法读写分离、ip地域限制、请求头/参数策略及多条件组合判断。
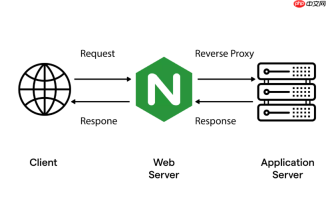
直接用 map 本身不能实现访问控制,它只负责“翻译”请求特征为变量;真正拦截、放行或分流,必须配合 if、proxy_pass、return 或 limit_except 等指令。关键在于把控制逻辑拆解成“判断 → 标记 → 执行”三步,map 完成中间的标记环节。
按 HTTP 方法做读写分离与权限拦截
对 API 接口区分操作类型,是常见且高效的控制起点:
- 在
http{}块中定义方法映射,例如:map $request_method $allowed_for_api {<br> default "0";<br> GET "1";<br> HEAD "1";<br> POST "1";<br> PUT "0";<br> DELETE "0";<br>} - 在
location /api/中用if判断并拦截:if ($allowed_for_api = "0") { return 405; }
注意:该if位于location内,仅作简单字符串比对,符合 Nginx 安全使用规范。 - 如需后端分流(如 GET 走缓存集群、POST 走业务集群),可另建一个
map映射到 upstream 名称,再由proxy_pass http://$upstream_target消费。
结合 IP 地理位置做灰度或区域限制
需先加载 geoip2 模块并配置数据库,再通过 map 将国家码转为控制信号:

- 确保真实客户端 IP 可用(必要时用
real_ip还原); - 在
http{}中定义:map $geoip2_data_country_code $is_blocked_region {<br> default "0";<br> KP "1";<br> CU "1";<br> SY "1";<br>} - 在具体
location中执行动作:if ($is_blocked_region) { return 403; }
或更柔和地重定向:if ($is_blocked_region) { return 302 https://notice.example.com/restricted; }
基于请求头或参数动态启用策略
适合 A/B 测试、内部调试、租户隔离等场景,变量来源更灵活:
- 识别特定 UA 或来源:
map $http_user_agent $is_curl_or_ab {<br> default "0";<br> ~curl "1";<br> ~*apachebench "1";<br>} - 解析自定义请求头:
map $http_x_env_mode $target_env {<br> default "prod";<br> "staging" "stage";<br> "dev" "local";<br>}
后续可用proxy_pass http://$target_env转发到对应 upstream。 - 从 Cookie 提取用户标识用于一致性灰度:
map $cookie_uid $gray_group {<br> default "0";<br> "~^(\d+)" "$1";<br>}
再用set $gray_flag "${gray_group}0000000000";配合哈希取模,实现稳定 5% 分流。
组合多个条件提升决策精度
单靠一个变量常不够,map 支持拼接源变量,实现联合判断:
- 构造复合键,例如:
map "${http_x_forwarded_for}_${request_method}" $access_decision {<br> default "allow";<br> "192.168.10.5_POST" "deny";<br> "203.0.113.42_DELETE" "deny";<br>} - 也可先分别映射,再在
if中组合判断:if ($is_internal_ip && $allowed_method = "0") { return 403; }
前提是这两个变量均已通过独立map定义完成。 - 注意:避免在
map中使用未解析的变量(如$request_body),它在 map 执行阶段尚不可用。


