





nginx静态资源安全需分层控制:源头阻断(关闭目录索引、屏蔽危险路径、ip白名单)、传输加固(https重定向、hsts)、加载约束(严格csp、安全响应头)、访问隔离(限http方法、referer校验、最小权限部署)。
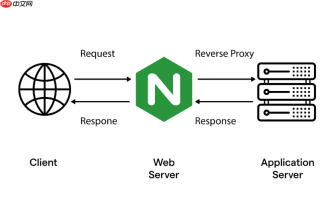
优化静态文件访问安全性,关键不是堆砌规则,而是分层控制:源头阻断、传输加固、加载约束、访问隔离。Nginx 原生能力足够构建可靠防线,无需额外模块就能覆盖绝大多数风险场景。
禁止未授权路径暴露
静态目录若被直接浏览,极易泄露备份文件、配置片段或开发残留内容。必须显式关闭目录索引,并拦截敏感路径:
- 在所有静态资源 location 块中加 autoindex off;(默认已关闭,但显式声明更稳妥)
- 用正则屏蔽常见危险后缀:location ~ \.(git|htaccess|log|bak|swp|orig)$ { return 404; }
- 对管理类静态路径(如
/admin-assets/)叠加 IP 白名单:allow 10.0.1.0/24; deny all;
限制请求行为与来源
静态资源只响应读取操作,且应有明确引用上下文:

- 只允许合法方法:limit_except GET HEAD { deny all; }(比 if 判断更高效、更安全)
- 启用 Referer 校验防盗链:valid_referers none blocked *.yourdomain.com example-cdn.net; 配合 if ($invalid_referer) { return 403; }
- 对健康检查或爬虫路径(如
/healthz、/robots.txt)单独关闭日志和访问记录,避免干扰分析
强化传输与响应头策略
HTTPS 是基础,但仅加密不够;需通过响应头主动约束浏览器行为:
- 强制跳转 HTTPS:return 301 https://$host$request_uri;(放在 HTTP server 块中)
- 注入严格 CSP 头:add_header Content-Security-Policy "default-src 'none'; script-src 'self'; style-src 'self' 'unsafe-inline'; img-src 'self' data:; font-src 'self'; connect-src 'self'; base-uri 'self'; form-action 'self';" always;
- 补充安全头:add_header X-Content-Type-Options nosniff; add_header X-Frame-Options DENY; add_header X-XSS-Protection "1; mode=block";
最小权限部署与版本隐藏
减少攻击面从服务自身开始:
- 关闭 Nginx 版本标识:server_tokens off;,防止利用已知漏洞扫描
- 运行用户降权:user nginx;(而非 root),并确保静态文件目录属主为该用户,权限设为 644(文件)/755(目录)
- 静态资源 root 或 alias 路径不跨出 Web 根目录,避免路径遍历:location /static/ { alias /var/www/static/; },而非指向
/etc/或/home/等系统路径


