





防范nginx代理敏感信息泄露需全程主动拦截:清除后端响应头、屏蔽敏感路径、隔离敏感接口、收紧日志记录。
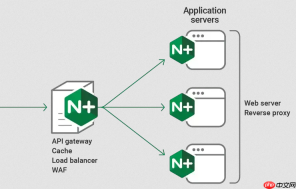
防范 Nginx 代理导致的敏感信息泄露,关键不是等数据出来再过滤,而是从请求进入、代理转发到响应返回的每个环节主动拦截和精简——尤其要管住后端甩过来的头、日志里记下的参数、错误页暴露的路径,以及被误配透传的原始内容。
精准控制响应头,别让后端“自报家门”
Nginx 自身不生成 X-Powered-By 或 Server 版本号,但后端服务(如 PHP、Spring Boot、Node.js)常默认带上这些头,而 proxy_pass 会原样透传。必须在 location 块中显式清除:
- 用 proxy_hide_header 移除后端返回的敏感头:每行一个,比如
proxy_hide_header X-Powered-By;、proxy_hide_header Server;、proxy_hide_header X-Debug-Token; - 同时在 http 块加 server_tokens off;,让 Nginx 自己的 Server 头不带版本号(如只留
Server: nginx) - 若已安装 headers-more 模块,可用
more_clear_headers "Server" "X-Powered-By";更彻底清空
堵死敏感路径,不靠“文件不存在”来防守
攻击者会直接请求 /.env、/git/config、/backup.sql 等路径试探。Nginx 必须主动拒绝,不能依赖后端返回 404:

- 屏蔽所有以点开头的隐藏文件:
location ~ /\. { deny all; } - 禁止常见敏感后缀:
location ~* \.(env|git|htaccess|log|bak|swp|sql)$ { deny all; } - 关闭目录索引:
autoindex off;(建议在 server 或具体 location 中显式声明)
隔离敏感接口,切断错误信息回流链路
登录、密码重置等接口一旦出错,后端容易把原始 POST 数据拼进错误消息,最终落到 Nginx error_log 里。需分层阻断:
- 为敏感路径单独配置 location,例如
location = /api/login { ... } - 启用 proxy_intercept_errors on;,配合
error_page 500 502 503 504 /50x.html;,避免后端堆栈直接返回给客户端 - 检查 fastcgi_param 或 proxy_set_header,确保没透传
$request_body、$http_authorization等高危变量 - 后端关闭调试输出(如 PHP 的
display_errors = Off),错误日志独立存放,不与 Nginx error_log 混用
收紧日志记录,防止“无意存证”
access_log 和 error_log 是敏感信息泄露的重灾区,尤其当后端异常打印了明文密码时,Nginx 可能原样落盘:
- 将 error_log 级别设为 warn 或 error,禁用 info 和 debug(debug 会记全量请求头和变量)
- 自定义 log_format,删掉
$request_body、$http_cookie、$args等可能含敏感参数的变量 - 对敏感接口 location 单独配置 access_log,或使用 syslog 模块异步推送,避免本地日志堆积风险
- 限制日志文件权限:
chmod 600 /var/log/nginx/*.log,并定期用 logrotate 清理


