





nginx 不处理文件上传,仅代理上传请求并提供已上传静态文件的访问;需配置 proxy_pass 转发 /upload 类请求至后端,并用 alias 暴露 /data/uploads/ 目录以支持 /uploads/xxx.jpg 访问,同时限制危险文件执行。
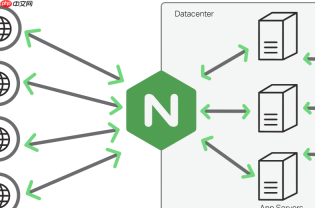
Nginx 本身不处理文件上传逻辑,它只是一个反向代理和静态资源服务器,不能直接接收、解析或保存上传的文件(比如图片、PDF等)。真正的上传行为必须由后端应用(如 Node.js、Python Flask/Django、Java Spring Boot)完成。但 Nginx 可以在其中承担两个关键角色:代理上传请求,以及提供上传后的静态文件访问路径。
所以“配置 Nginx 处理静态资源文件的上传路径”,准确来说是两件事:
- ✅ 让 Nginx 正确把上传请求(如
POST /upload)转发给后端服务; - ✅ 让 Nginx 能通过 HTTP 直接提供已上传并存放在磁盘上的静态文件(如
/uploads/xxx.jpg)。
上传后的静态文件如何被 Nginx 提供访问?
这是最常配置的部分。假设后端把用户上传的图片保存到了 /data/uploads/ 目录下,你想通过 https://example.com/uploads/xxx.png 访问它们,那就需要配置一个 location 块来暴露该目录:
location /uploads/ {
    alias /data/uploads/;
    # 或者用 root(注意拼接逻辑差异,见下文)
    # root /data;
}
⚠️ 注意:
- 用
alias时,Nginx 会完全替换掉匹配的 URI 前缀:
请求/uploads/logo.png→ 映射到/data/uploads/logo.png - 用
root时,Nginx 会把 location 路径追加到 root 后面:root /data;+location /uploads/→ 请求/uploads/logo.png→ 实际找/data/uploads/logo.png
所以root /data/uploads;+location /uploads/是错的(会导致/data/uploads/uploads/logo.png)
✅ 推荐统一用 alias 配置上传目录,语义清晰、不易出错。

如何让上传请求到达后端?
Nginx 不解析 multipart/form-data,所以必须把上传请求透传给后端服务。常见做法:
# 将所有 /upload 开头的请求(含 POST)交给后端
location /upload {
    proxy_pass http://127.0.0.1:3000;  # 假设后端运行在 localhost:3000
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    # 重要:上传大文件需调大缓冲区和超时
    client_max_body_size 100M;
    proxy_connect_timeout 300;
    proxy_send_timeout 300;
    proxy_read_timeout 300;
}
? 关键点:
-
client_max_body_size必须设得足够大(默认 1MB),否则大文件上传会返回 413 Request Entity Too Large; -
proxy_*_timeout建议同步调高,避免上传慢时连接被 Nginx 中断; - 后端收到的请求路径就是原始路径(如
/upload/avatar),无需额外改写。
权限与路径安全提醒
- 确保
/data/uploads/目录对 Nginx 工作用户(如www-data或nginx)有 读取 + 执行(x)权限:sudo chown -R www-data:www-data /data/uploads sudo chmod -R 755 /data/uploads
- 不要将上传目录放在
root指定的网站根目录内(如/var/www/html/uploads),否则可能被恶意构造路径遍历(如../../../etc/passwd),尤其当后端未做文件名过滤时; - 更安全的做法:上传目录独立存放(如
/data/uploads),且不在任何root下,只通过alias显式暴露;同时禁止执行脚本:location /uploads/ { alias /data/uploads/; # 禁止执行任何脚本(防御上传 webshell) location ~ \.(php|pl|py|jsp|sh|rb|lua|perl)$ { deny all; } }
一个完整示例(含上传代理 + 静态访问)
server {
    listen 80;
    server_name example.com;

    # 静态前端资源(HTML/CSS/JS)
    location / {
        root /var/www/frontend;
        index index.html;
    }

    # 上传接口代理到后端
    location /api/upload {
        proxy_pass http://127.0.0.1:8000;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        client_max_body_size 50M;
    }

    # 已上传的文件,直接由 Nginx 提供
    location /uploads/ {
        alias /data/uploads/;
        expires 7d;
        add_header Cache-Control "public";
        # 禁止执行危险扩展名
        location ~ \.(php|html|htm|js|css|sh|pl|py)$ {
            deny all;
        }
    }
}
这样配置后:
- 前端发
POST /api/upload→ 到后端处理并存文件; - 后端返回类似
/uploads/20260610_abc123.jpg的 URL; - 用户访问该 URL → Nginx 直接读取
/data/uploads/20260610_abc123.jpg并返回,不经过后端。
不复杂但容易忽略细节。


