





nginx构建服务网关的核心是作为可配置、可观察、可治理的反向代理中枢,通过独立upstream管理后端、精准location路由、预埋限流/cors/https等基础治理能力,支撑中小微服务或serverless稳定对外暴露。
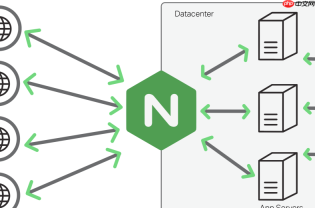
用 Nginx 构建服务网关,核心是把它当作一个可配置、可观察、可治理的反向代理中枢,而不是简单转发请求的“通道”。它不依赖额外运行时或 SDK,靠合理组织 upstream、精准控制路径、预埋基础防护能力,就能支撑中小规模微服务或 Serverless 后端的稳定对外暴露。
独立 upstream 管理后端服务
每个微服务或函数组应定义专属 upstream 块,名称带业务标识(如 auth-svc、payment-lambda),避免在 location 中硬写 IP 或域名。这样后续加健康检查、换节点、做灰度都只需改 upstream,不影响路由逻辑。
- 配置示例:upstream auth-svc { server 10.0.1.5:8080 max_fails=2 fail_timeout=30s; }
- 支持权重、backup 节点、keepalive 连接池,提升连接复用率
- 若对接 Serverless 平台(如 AWS API Gateway 后端或 Knative Service),upstream 可指向其统一入口域名,由平台内部完成实例发现
路径剥离与动态路由控制
location 中 proxy_pass 的末尾斜杠决定路径是否被剥离——加 / 表示去掉匹配前缀,不加则完整透传。多数场景推荐加斜杠,否则后端常因多出 /api/v1 前缀而 404。

- 用正则捕获提取关键字段,例如 location ~ ^/v(?
\d+)/user/(.*)$ 可拿到版本号 $ver 和子路径 $1 - 用 map 指令把请求头、参数或路径片段映射为变量(如 $upstream_name),再在 proxy_pass 中引用,比 if 更稳定、支持嵌套
- 示例:根据 X-Env: staging 自动切到 staging 版本的 upstream,无需重启 Nginx
网关层统一实施基础治理
安全、限流、跨域这些不该由每个后端重复实现,Nginx 原生能力足够覆盖入门到中阶需求。
- 限流:用 limit_req_zone $binary_remote_addr zone=perip:10m rate=100r/s 定义内存区,再在 location 中 limit_req zone=perip burst=200 nodelay
- CORS:统一加 add_header Access-Control-Allow-Origin "*" 及相关头,避免后端各自处理导致冲突
- HTTPS 强制跳转:80 端口监听下直接 return 301 https://$host$request_uri;
- 敏感路径保护:对 /admin/ 加 auth_basic "Restricted"; auth_basic_user_file /etc/nginx/.htpasswd;
生产就绪的关键动作
上线前几个小配置,能大幅降低故障定位难度和恢复时间。
- 每个 upstream 都设 max_fails=2 fail_timeout=30s,让 Nginx 主动隔离异常节点
- access_log 单独配置,格式包含 $upstream_addr 和 $upstream_response_time,一眼看出慢在哪一环
- 每次修改配置必须先 nginx -t 校验语法,再 nginx -s reload,避免 reload 失败导致服务中断
- 静态资源鉴权等高安全要求场景,可用 X-Accel-Redirect 实现权限校验与文件传输分离,兼顾性能与安全


